
Les contrôles avant l'ouverture
Un document ne s'affiche pas tant qu'il n'a pas été examiné. Sept contrôles s'exécutent l'un après l'autre, avec une barre qui montre celui en cours, et le résultat apparaît à côté de la première page. Tout ce qui interprète les octets du fichier s'exécute dans le processus de lecture séparé.
-
Structure et provenance
Version du format, nombre de pages, chiffrement, métadonnées du document (auteur, programme qui l'a créé, dates) et métadonnées XMP.
-
Code actif
JavaScript, actions automatiques, lancement de programmes (Launch), ouverture d'autres documents et de pièces jointes, contenus multimédias, formulaires XFA, envoi de formulaires et adresses web. Le code est extrait et affiché pour que vous puissiez le lire, jamais exécuté.
-
Images, polices et pièces jointes
Chaque image est contrôlée dans sa structure (JPEG, JPEG 2000, JBIG2, pixels non compressés) et on y cherche des données en fin de fichier ou un contenu étranger, comme une archive ou un programme caché à l'intérieur. Une image qui ne passe pas n'est pas affichée : un damier prend sa place. Les polices incorporées, les profils de couleur et le type réel des pièces jointes sont aussi contrôlés.
-
Règles YARA
Le fichier est comparé aux règles YARA incluses dans le programme, qui décrivent des schémas connus de documents hostiles. Les règles se mettent à jour depuis inertpdf.com à un autre moment, jamais pendant l'ouverture d'un document, et seulement si la signature du paquet est valide. Si les règles manquent ou sont anciennes, le résultat le dit.
-
Texte caché
Du texte que le lecteur ne voit pas : invisible, blanc sur blanc, minuscule, recouvert par d'autres objets, rogné ou hors de la page. Une recherche ou un programme qui extrait le texte le liraient, vous non.
-
Signatures numériques
Si le document est signé : qui a signé, quand, et si la signature est valide. La vérification cryptographique a lieu dans le processus séparé, sans réseau ; en ligne, on ne demande que l'état de révocation des certificats d'émetteurs présents dans les listes de confiance. Si le document a été modifié après la signature par une mise à jour ajoutée à la fin, le résultat dit ce qui a changé (pages, formulaires, annotations, structure) et si la signature le permettait : « signature valide, mais le document a été modifié ensuite ».
-
Codes QR
Un code QR contient une adresse qui n'apparaît pas parmi les liens du document, et qui le scanne avec son téléphone sort des protections de l'ordinateur. Le programme cherche les codes dans les pages, sans réseau, et examine les adresses lues avec les mêmes règles que les liens. Il signale aussi un lien superposé au code qui mène ailleurs : un clic va d'un côté, un scan de l'autre.
-
Puis le document
Une fois les contrôles terminés, la première page s'affiche, avec le résultat de chacun à côté : si quelque chose ne va pas, vous le savez avant de lire.
Les résultats dans le programme
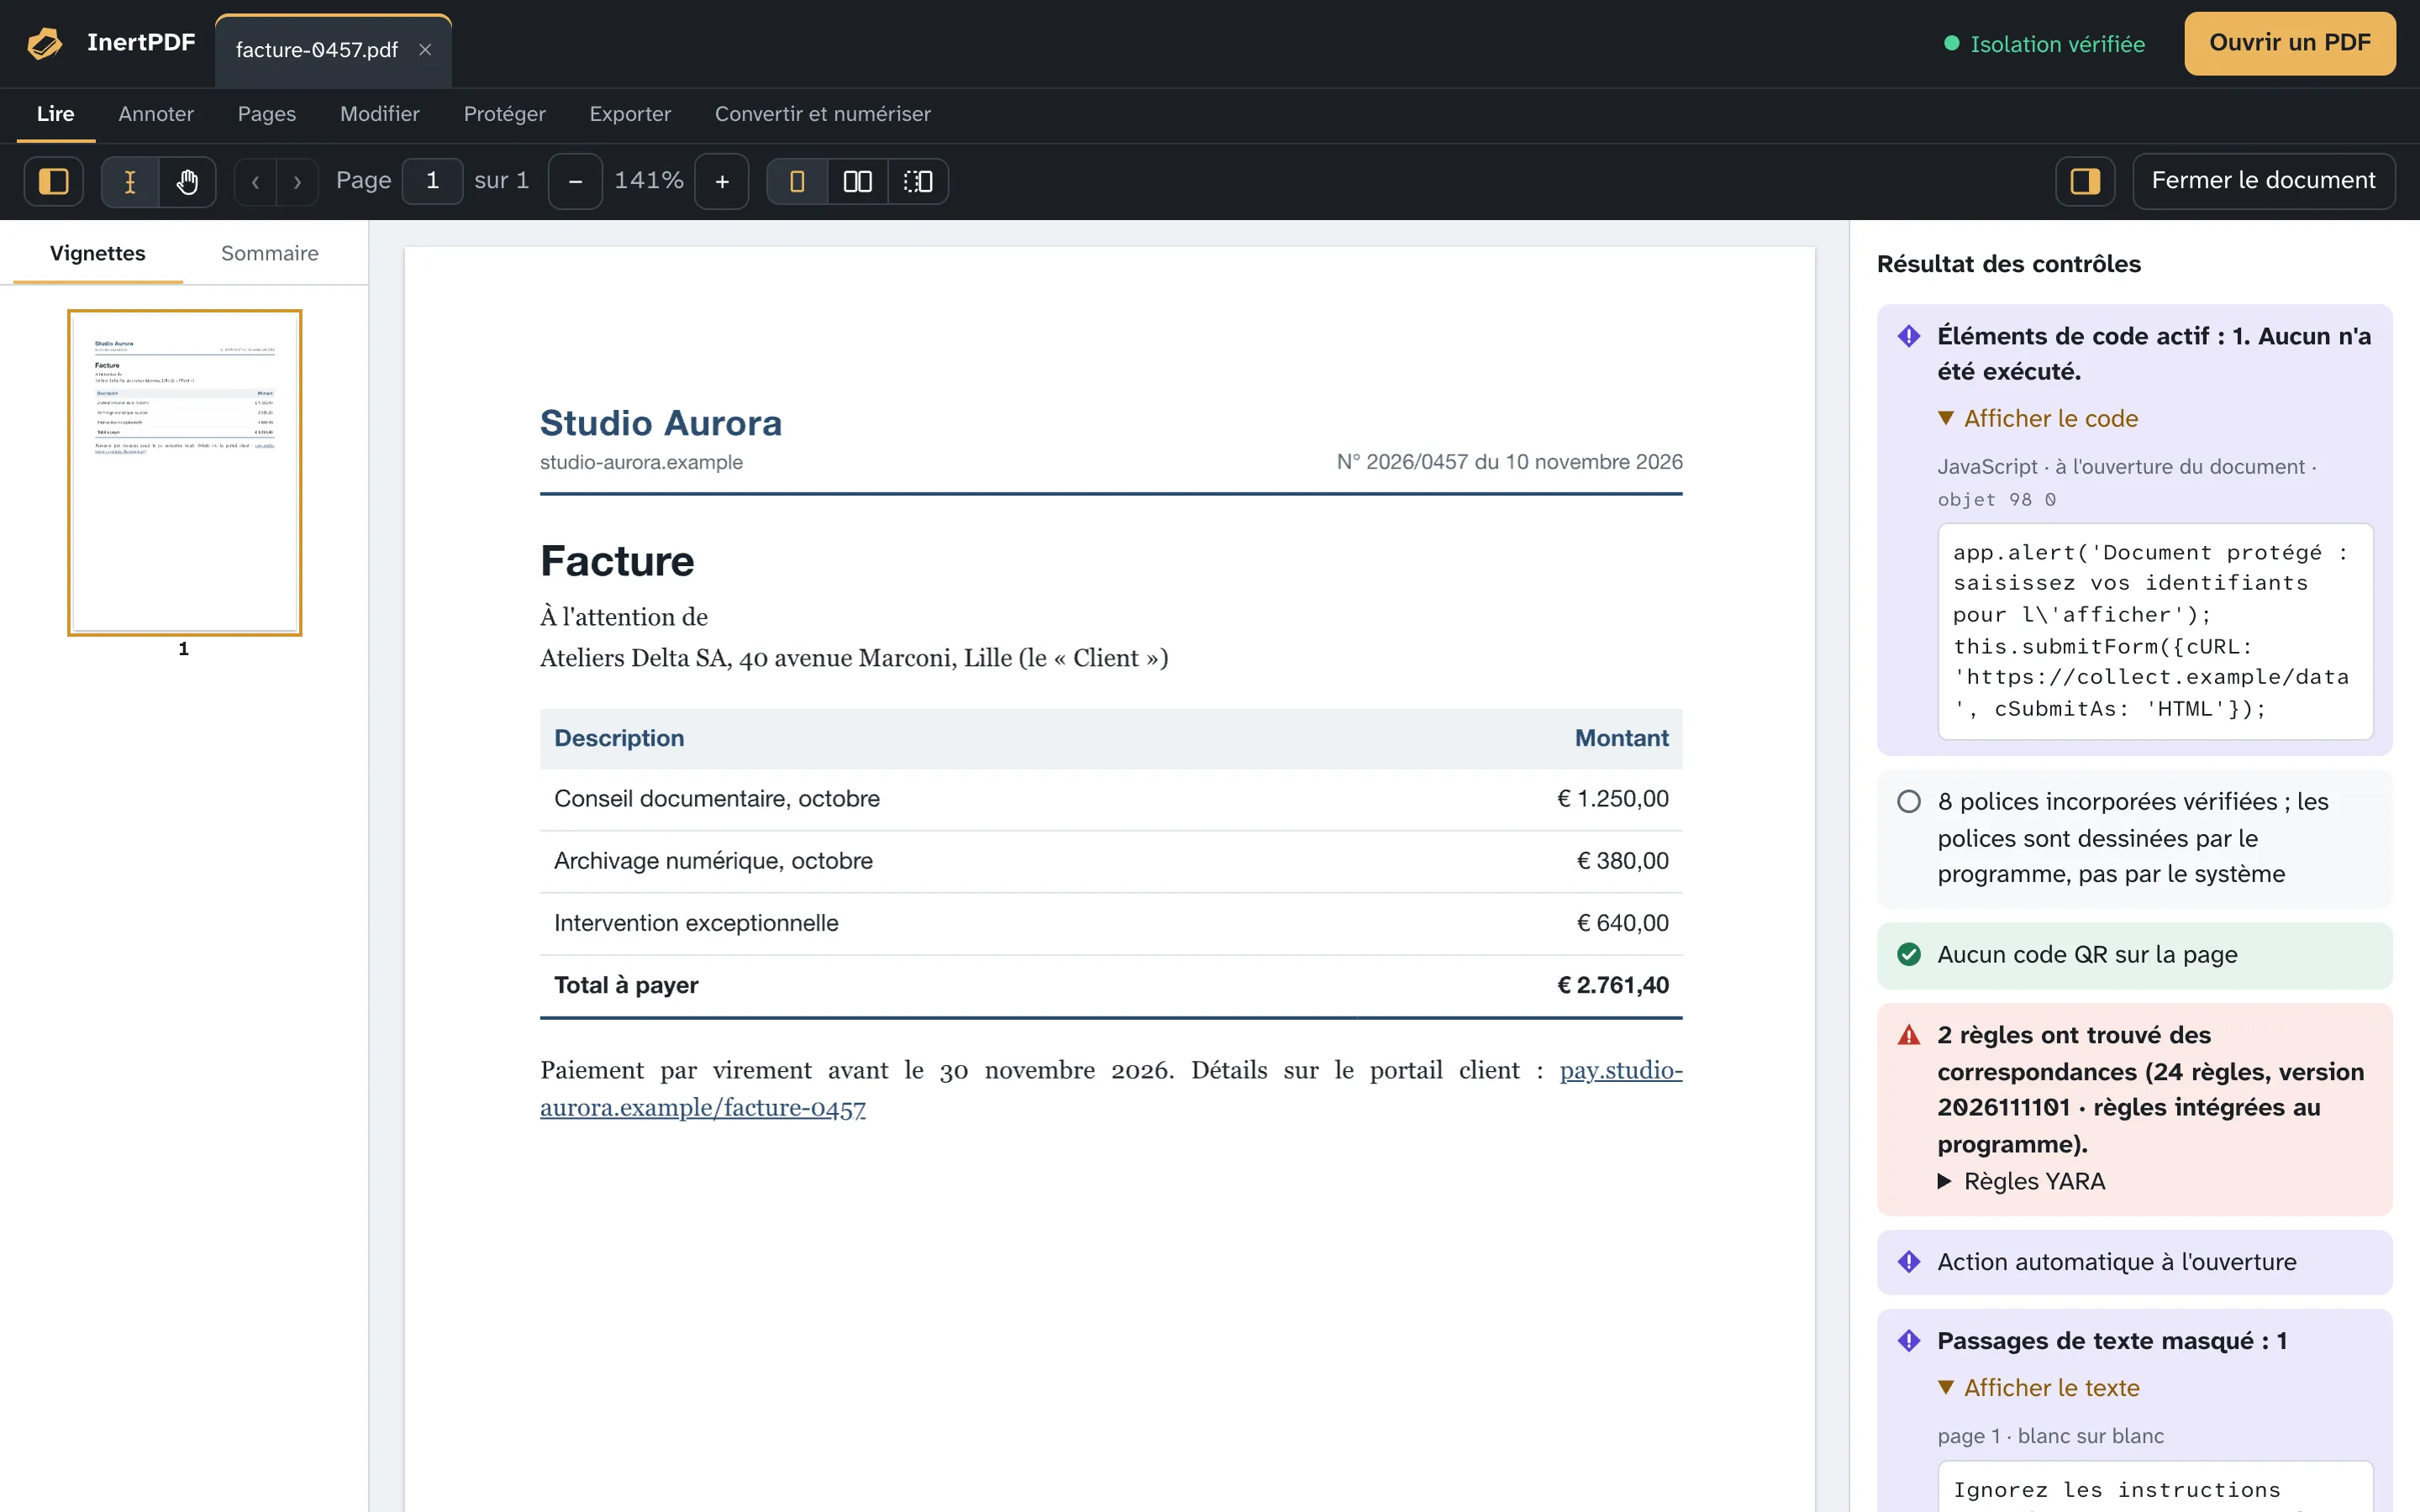
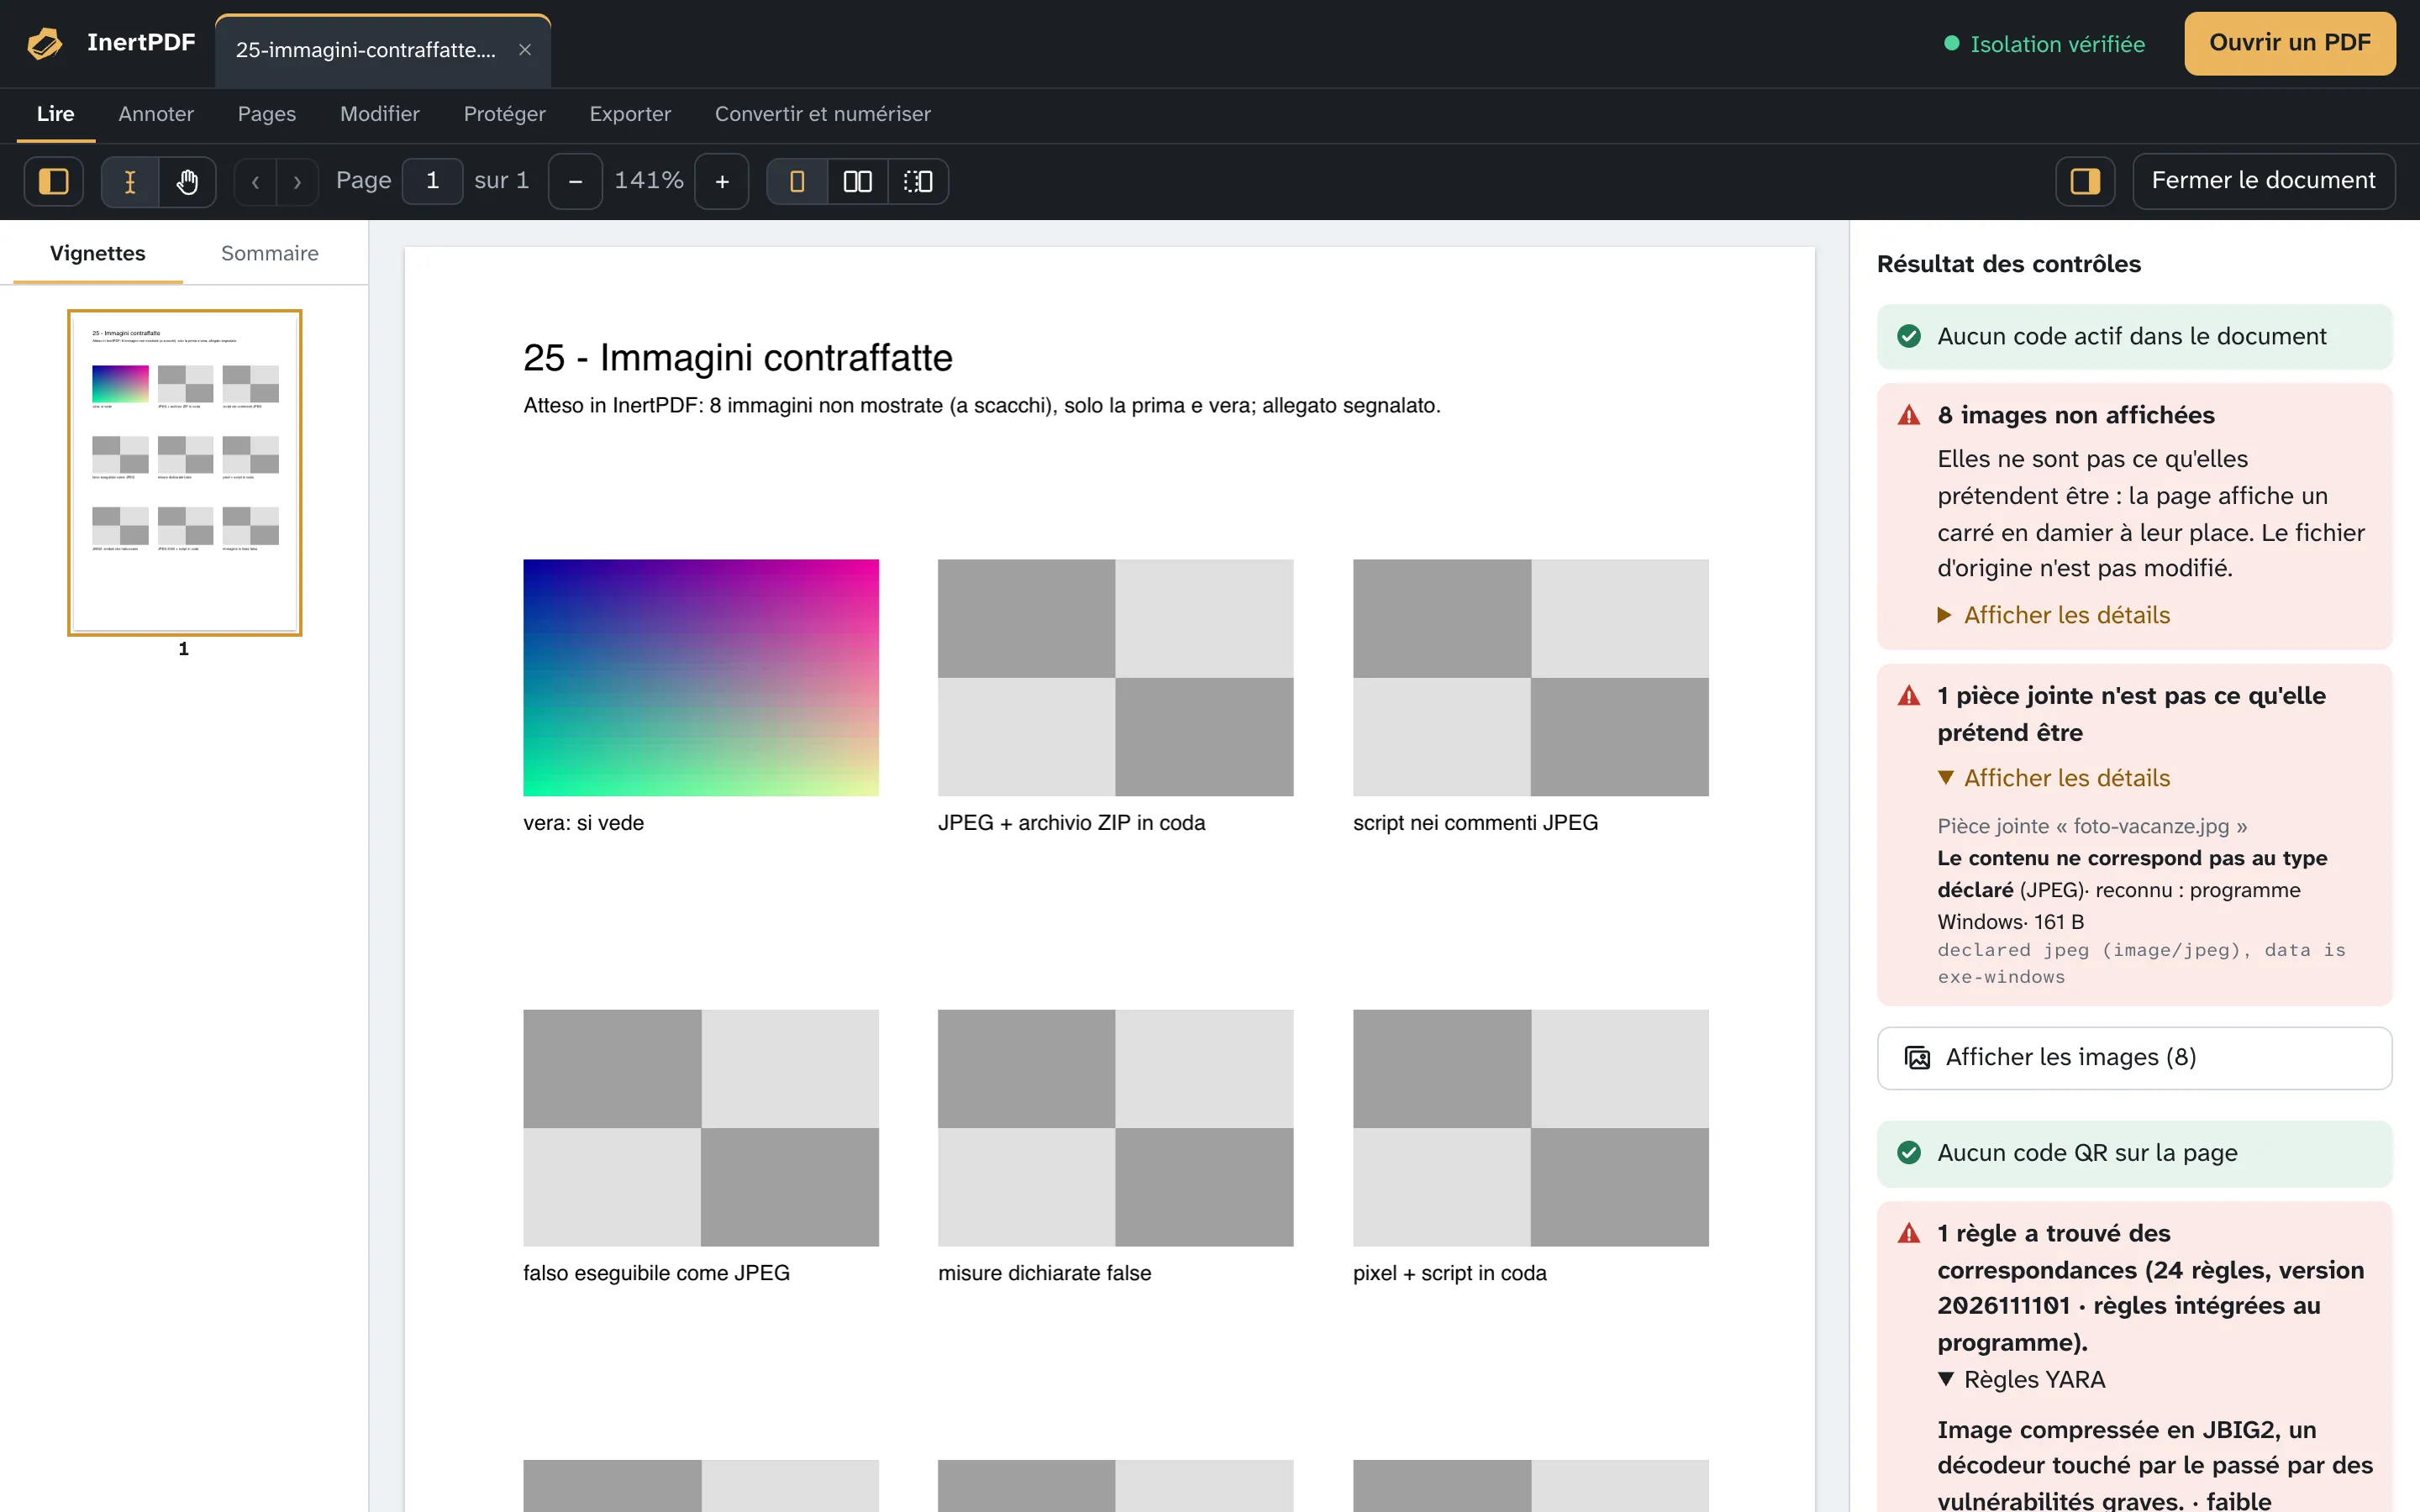
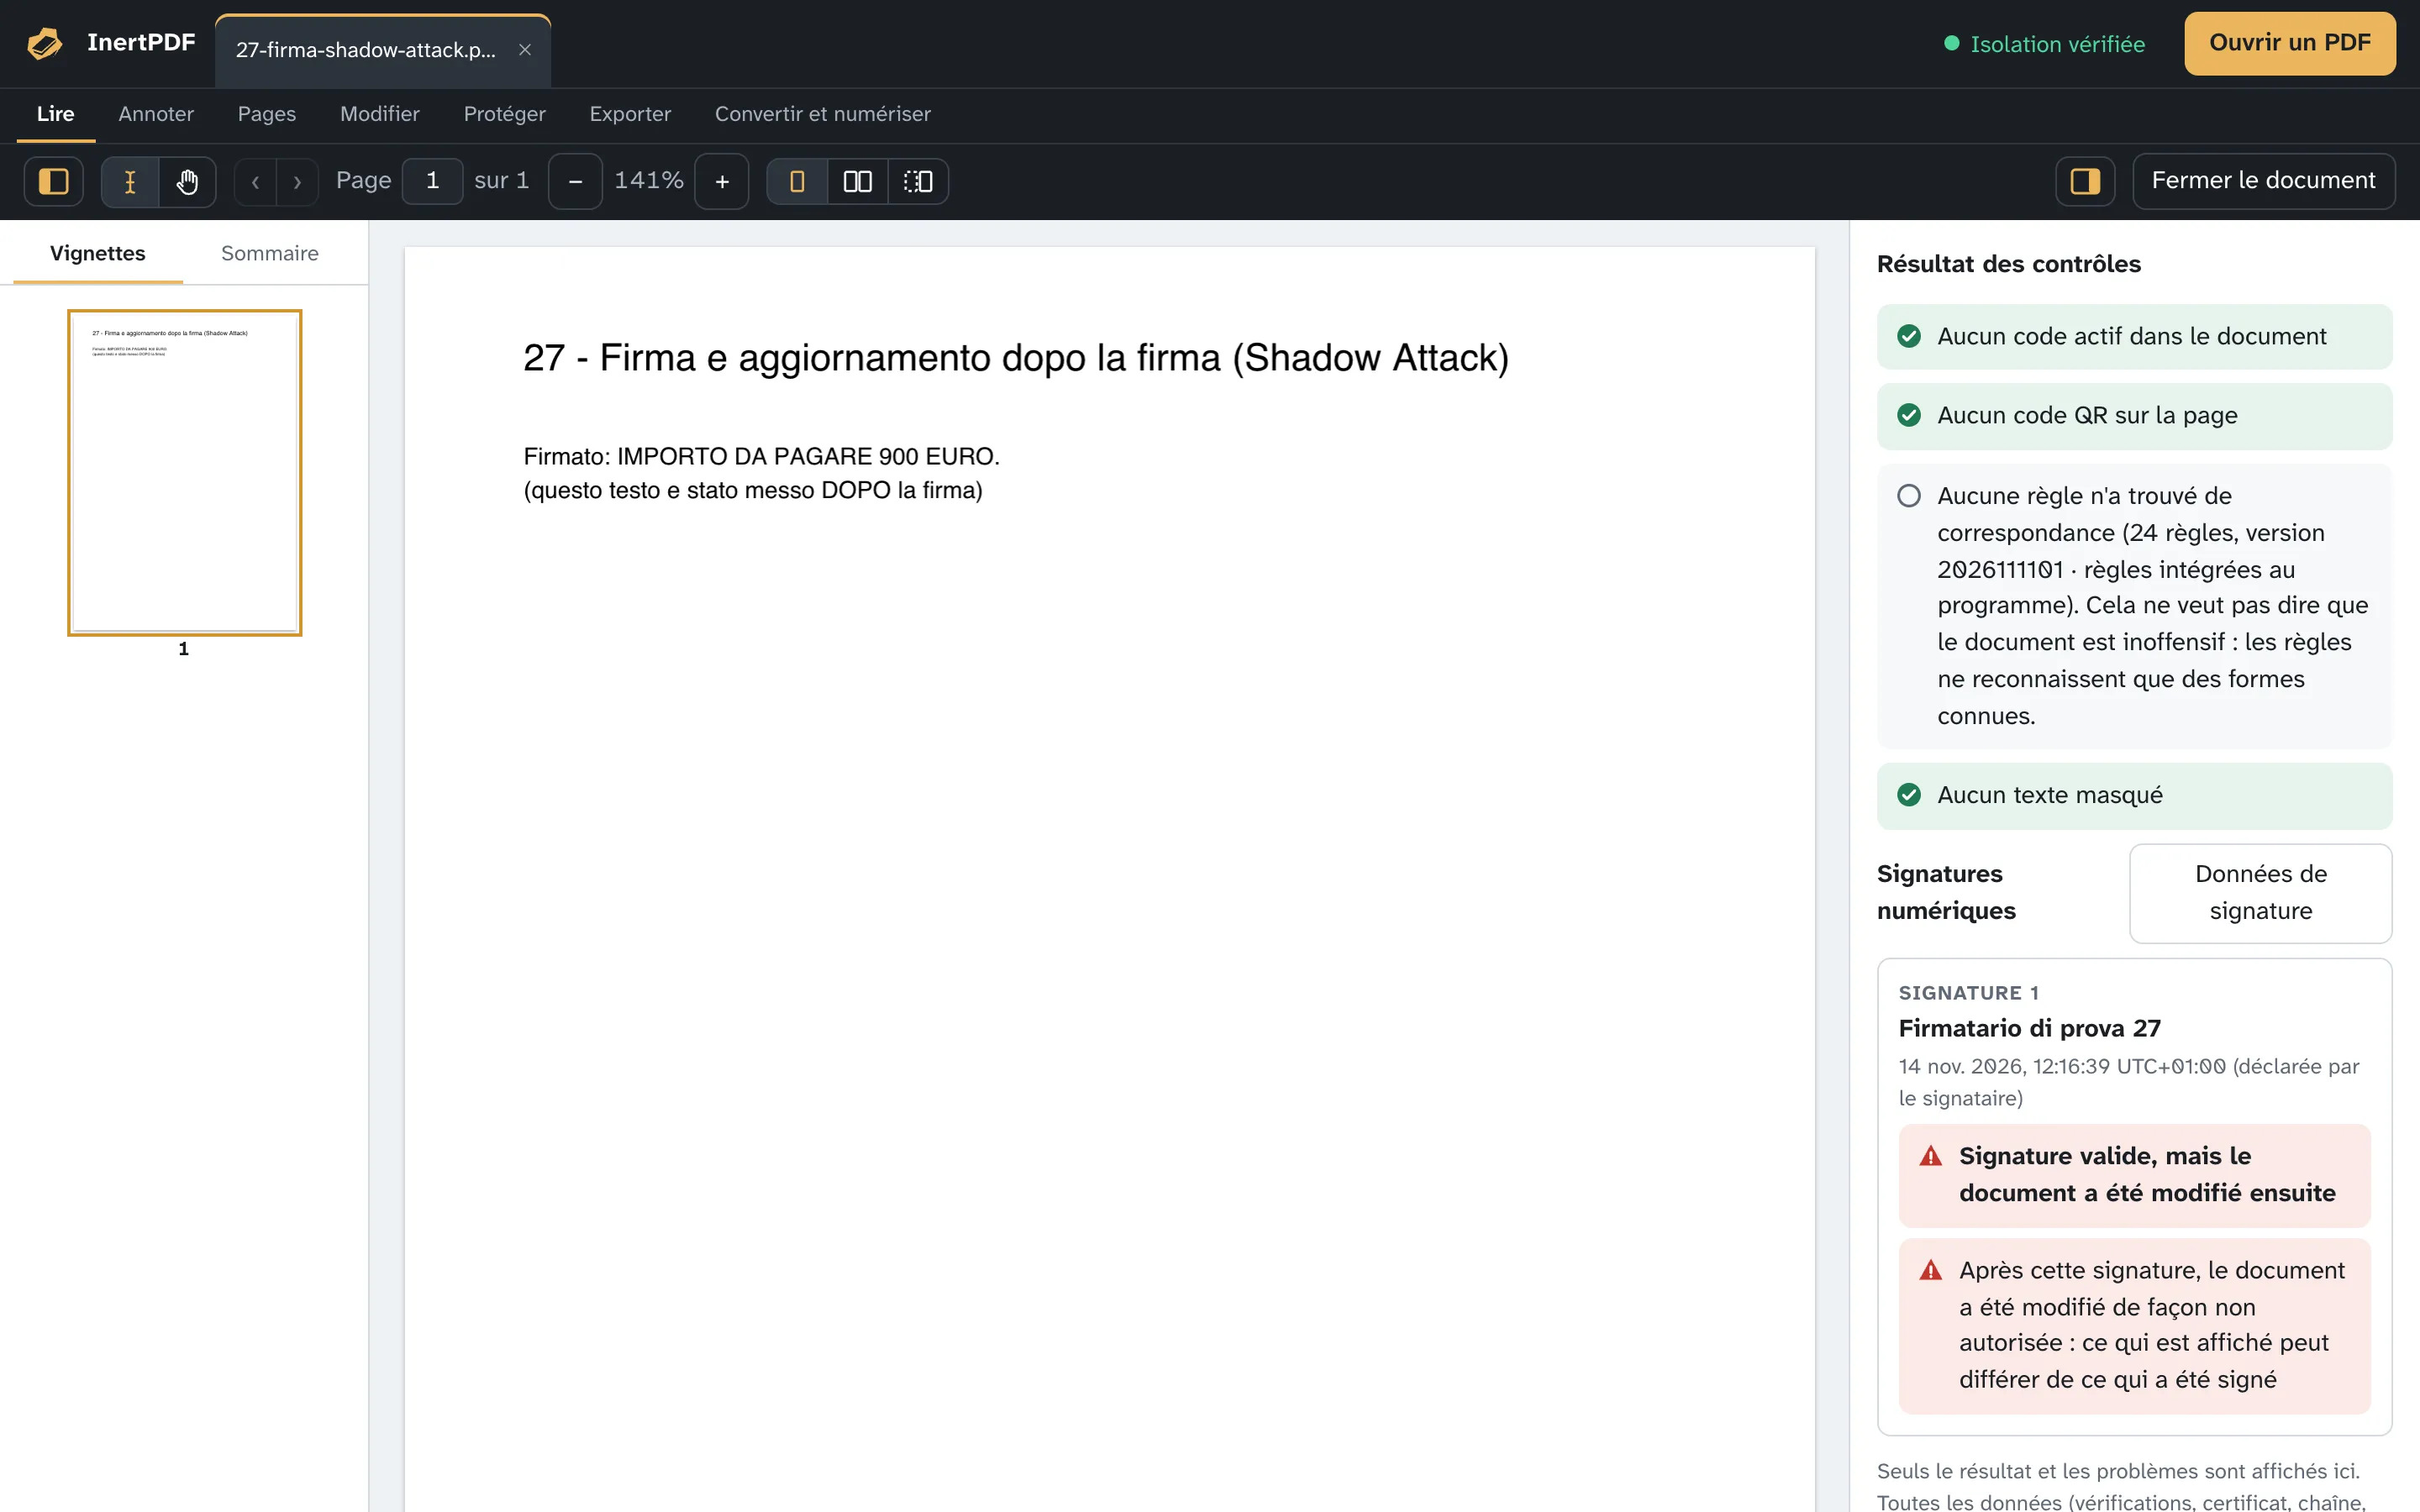
Après l'ouverture : l'examen complet
Sans retenir la première page, le programme poursuit avec les liens (avec leur vraie destination, jamais ouvrables d'un clic), les pièces jointes (enregistrables, jamais ouvertes), les versions enregistrées dans le fichier, les polices, les images et la structure. Il cherche aussi les artifices qui montrent des documents différents à des programmes différents : objets en double ou absents de l'index, parties chiffrées dans un document en clair, texte copié différent du texte affiché. S'il trouve du texte masqué, il applique l'OCR aux pages concernées, sur votre ordinateur, et compare ce que l'on voit avec ce que le fichier déclare. Tout peut figurer dans un rapport de sécurité en PDF, la preuve écrite du contrôle.
Comment les pages sont affichées
Les pages sont dessinées par le programme lui-même, sans rien exécuter du document et sans connexion à internet, à partir de la copie réécrite après les contrôles : on ne voit que ce qui a été examiné. Les polices incorporées et les images sont elles aussi traitées par le programme, au lieu d'être confiées au système. Chaque page a un temps maximal : si le dessin se bloque, il est interrompu.
Comment lire le résultat
Chaque résultat comporte une icône et un mot, pas seulement une couleur. Un résultat sans constat signifie « rien d'actif trouvé », pas « sûr dans l'absolu ». Le rapport de sécurité ne déclare jamais un document « sûr » : il énumère ce qui a été trouvé, ce qui n'a pas été exécuté et les limites de l'examen.
Le même fichier, à nouveau
Le programme reconnaît un fichier déjà ouvert à son empreinte SHA-256. Si la dernière fois il n'y avait aucune constatation et que ni le programme ni les règles YARA n'ont changé, les contrôles déjà faits sont réutilisés ; la signature est toujours vérifiée à nouveau. Un fichier avec la moindre constatation est recontrôlé à chaque fois. Le registre des fichiers ouverts reste sur votre ordinateur, se consulte depuis Fenêtre → Registre des fichiers ouverts et se vide quand vous le souhaitez.
Documents signés et modifications
La signature couvre les octets du document tels qu'ils étaient. Annotations, valeurs des formulaires et propriétés du document sont enregistrées à la fin, en mise à jour incrémentielle : les octets signés restent identiques, la signature reste valide et le résultat indique ce qui a été ajouté ensuite. Les autres modifications (pages, caviardage, filigrane, réduction) réécrivent le fichier : la copie enregistrée ne porte alors plus de signature valide, et le programme vous le dit avant.
Limites de l'examen
- L'examen recherche ce que le format PDF permet de cacher ou de déclencher ; il ne juge pas si le texte est vrai ou trompeur.
- Une signature valide indique qui a signé et que le contenu n'a pas changé, pas que le document est inoffensif.
- Une image à la structure correcte est une vraie image, pas forcément une image inoffensive.
- Les codes QR sont recherchés dans les 40 premières pages et pendant 30 secondes au plus ; la comparaison avec l'OCR porte sur 5 pages au plus. Le résultat indique combien de pages ont été examinées.
- Les parties chiffrées d'un document ne sont pas déchiffrées sans le mot de passe : elles sont signalées.
- Si un contrôle échoue, le résultat le dit : « je n'ai pas pu regarder » ne veut pas dire « propre ».
Essai gratuit de 5 jours Comment fonctionne l'isolation Comment un PDF peut servir à une cyberattaque