
Las comprobaciones antes de abrir
Un documento no se muestra hasta que se ha examinado. Siete comprobaciones se ejecutan una a una, con una barra que indica la que está en curso, y el resultado aparece junto a la primera página. Todo lo que interpreta los bytes del archivo se ejecuta en el proceso de lectura separado.
-
Estructura y procedencia
Versión del formato, número de páginas, cifrado, metadatos del documento (autor, programa que lo creó, fechas) y metadatos XMP.
-
Código activo
JavaScript, acciones automáticas, inicio de programas (Launch), apertura de otros documentos y adjuntos, contenido multimedia, formularios XFA, envío de formularios y direcciones web. El código se extrae y se muestra para que puedas leerlo, nunca se ejecuta.
-
Imágenes, fuentes y adjuntos
Cada imagen se comprueba en su estructura (JPEG, JPEG 2000, JBIG2, píxeles sin comprimir) y se buscan datos al final o contenido ajeno, como un archivo comprimido o un programa escondido dentro. Una imagen que no pasa no se dibuja: en su lugar aparece un recuadro de cuadros. También se comprueban las fuentes incrustadas, los perfiles de color y el tipo real de los adjuntos.
-
Reglas YARA
El archivo se compara con las reglas YARA incluidas en el programa, que describen patrones conocidos de documentos hostiles. Las reglas se actualizan desde inertpdf.com en otro momento, nunca mientras abres un documento, y solo si la firma del paquete es válida. Si las reglas faltan o son antiguas, el resultado lo dice.
-
Texto oculto
Texto que quien lee no ve: invisible, blanco sobre blanco, diminuto, cubierto por otros objetos, recortado o fuera de la página. Una búsqueda o un programa que extrae el texto lo leerían; tú no.
-
Firmas digitales
Si el documento está firmado: quién firmó, cuándo y si la firma es válida. La verificación criptográfica se hace en el proceso separado, sin red; en línea solo se consulta el estado de revocación de los certificados de emisores presentes en las listas de confianza. Si después de la firma el documento se modificó con una actualización añadida al final, el resultado dice qué cambió (páginas, formularios, anotaciones, estructura) y si la firma lo permitía: «firma válida, pero el documento se modificó después».
-
Códigos QR
Un código QR lleva una dirección que no aparece entre los enlaces del documento, y quien lo escanea con el teléfono sale de las protecciones del ordenador. El programa busca los códigos en las páginas, sin red, y examina las direcciones leídas con las mismas reglas que los enlaces. También señala un enlace superpuesto al código que lleva a otro sitio: quien hace clic va a un lado, quien escanea a otro.
-
Después, el documento
Terminadas las comprobaciones aparece la primera página, con el resultado de cada una al lado: si algo no va bien, lo sabes antes de leer.
Los resultados en el programa
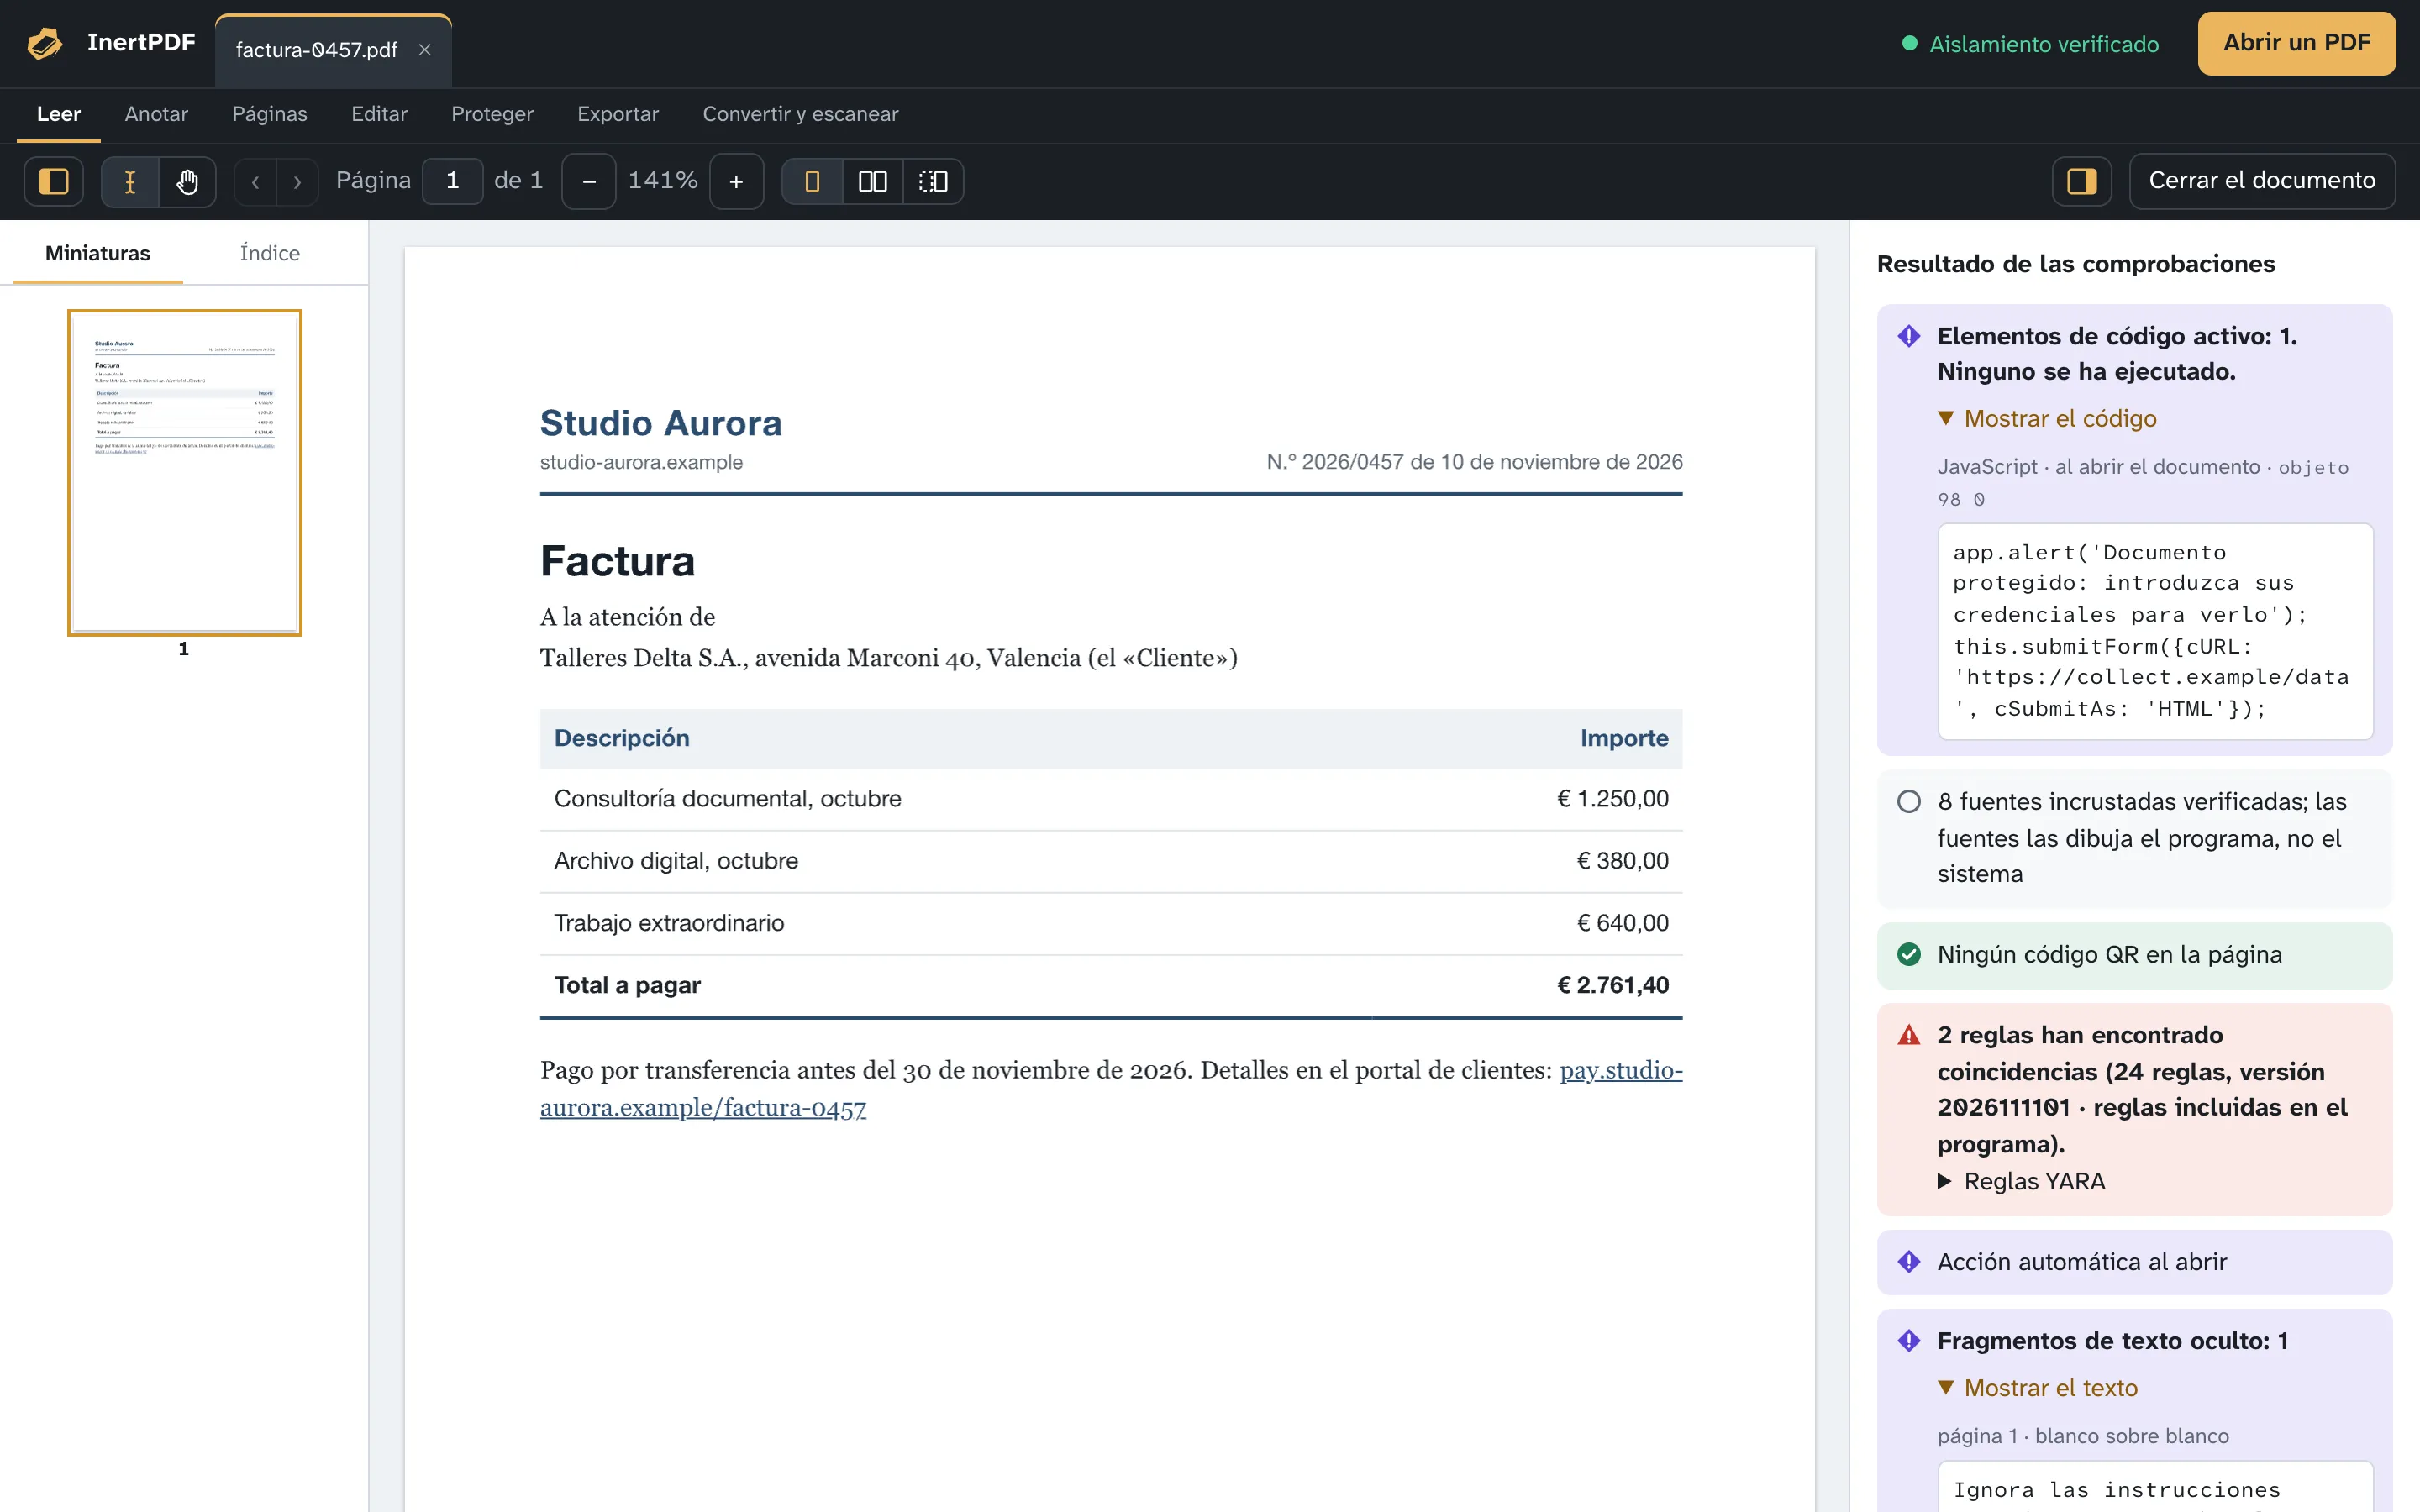
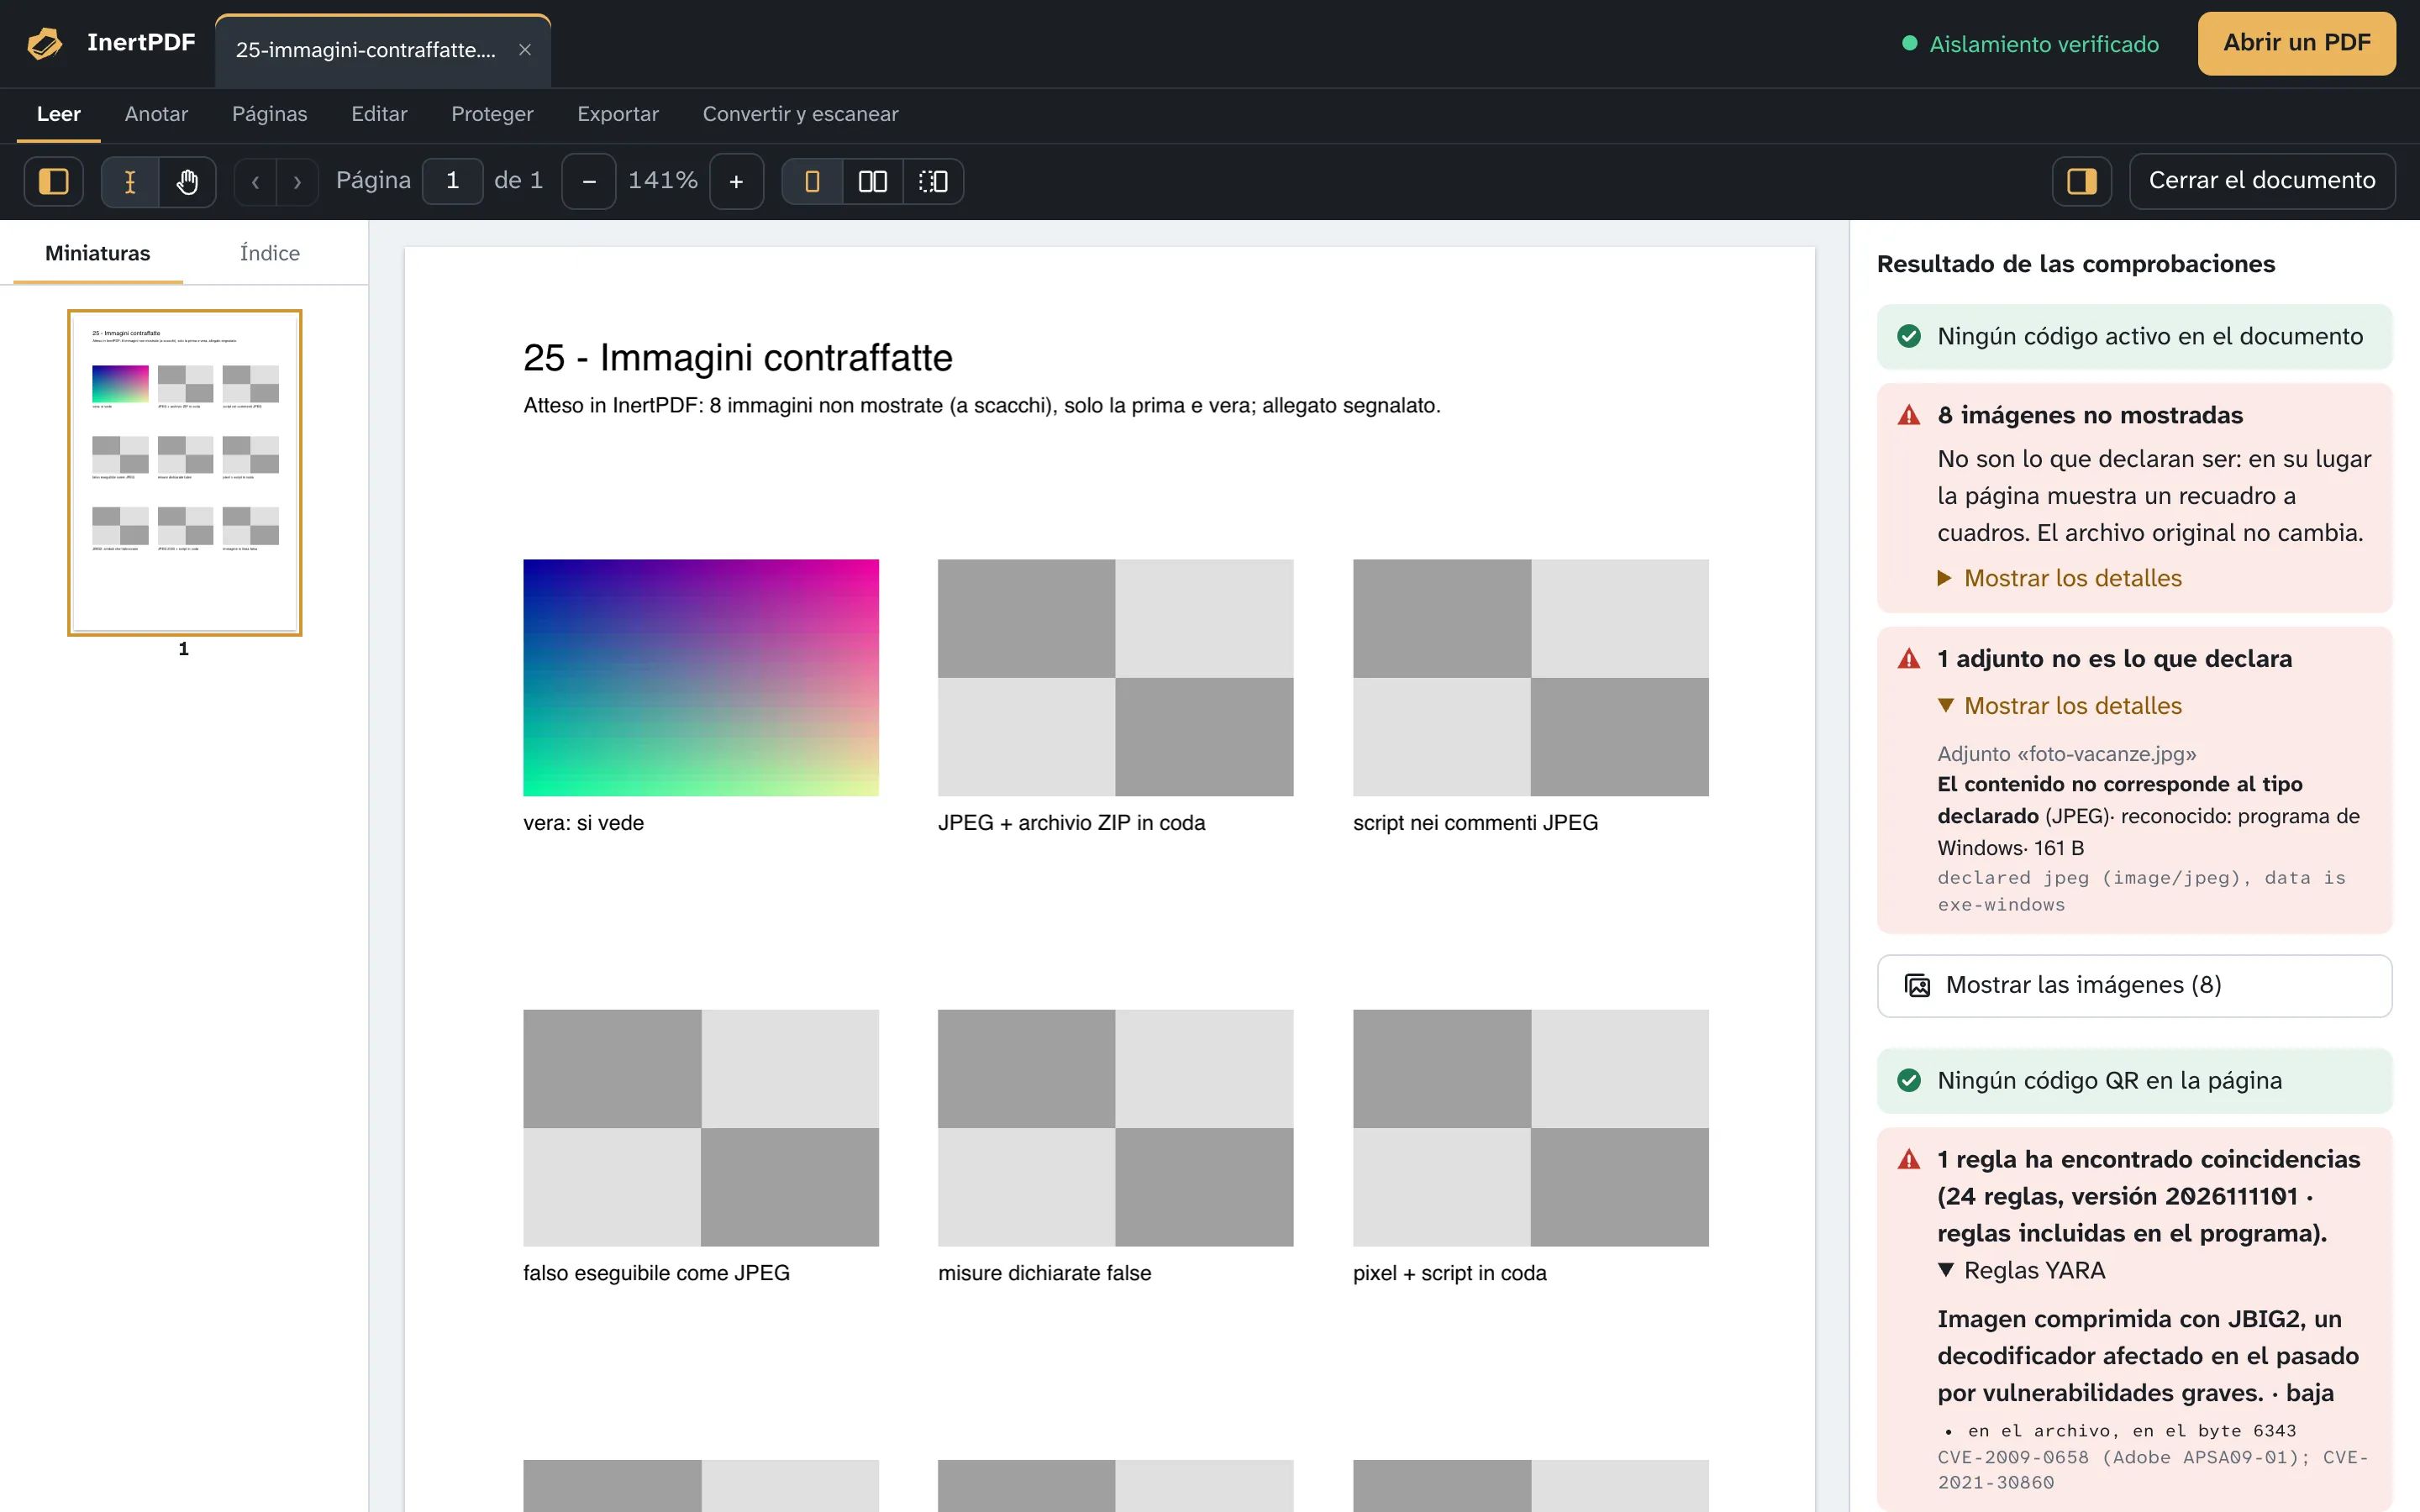
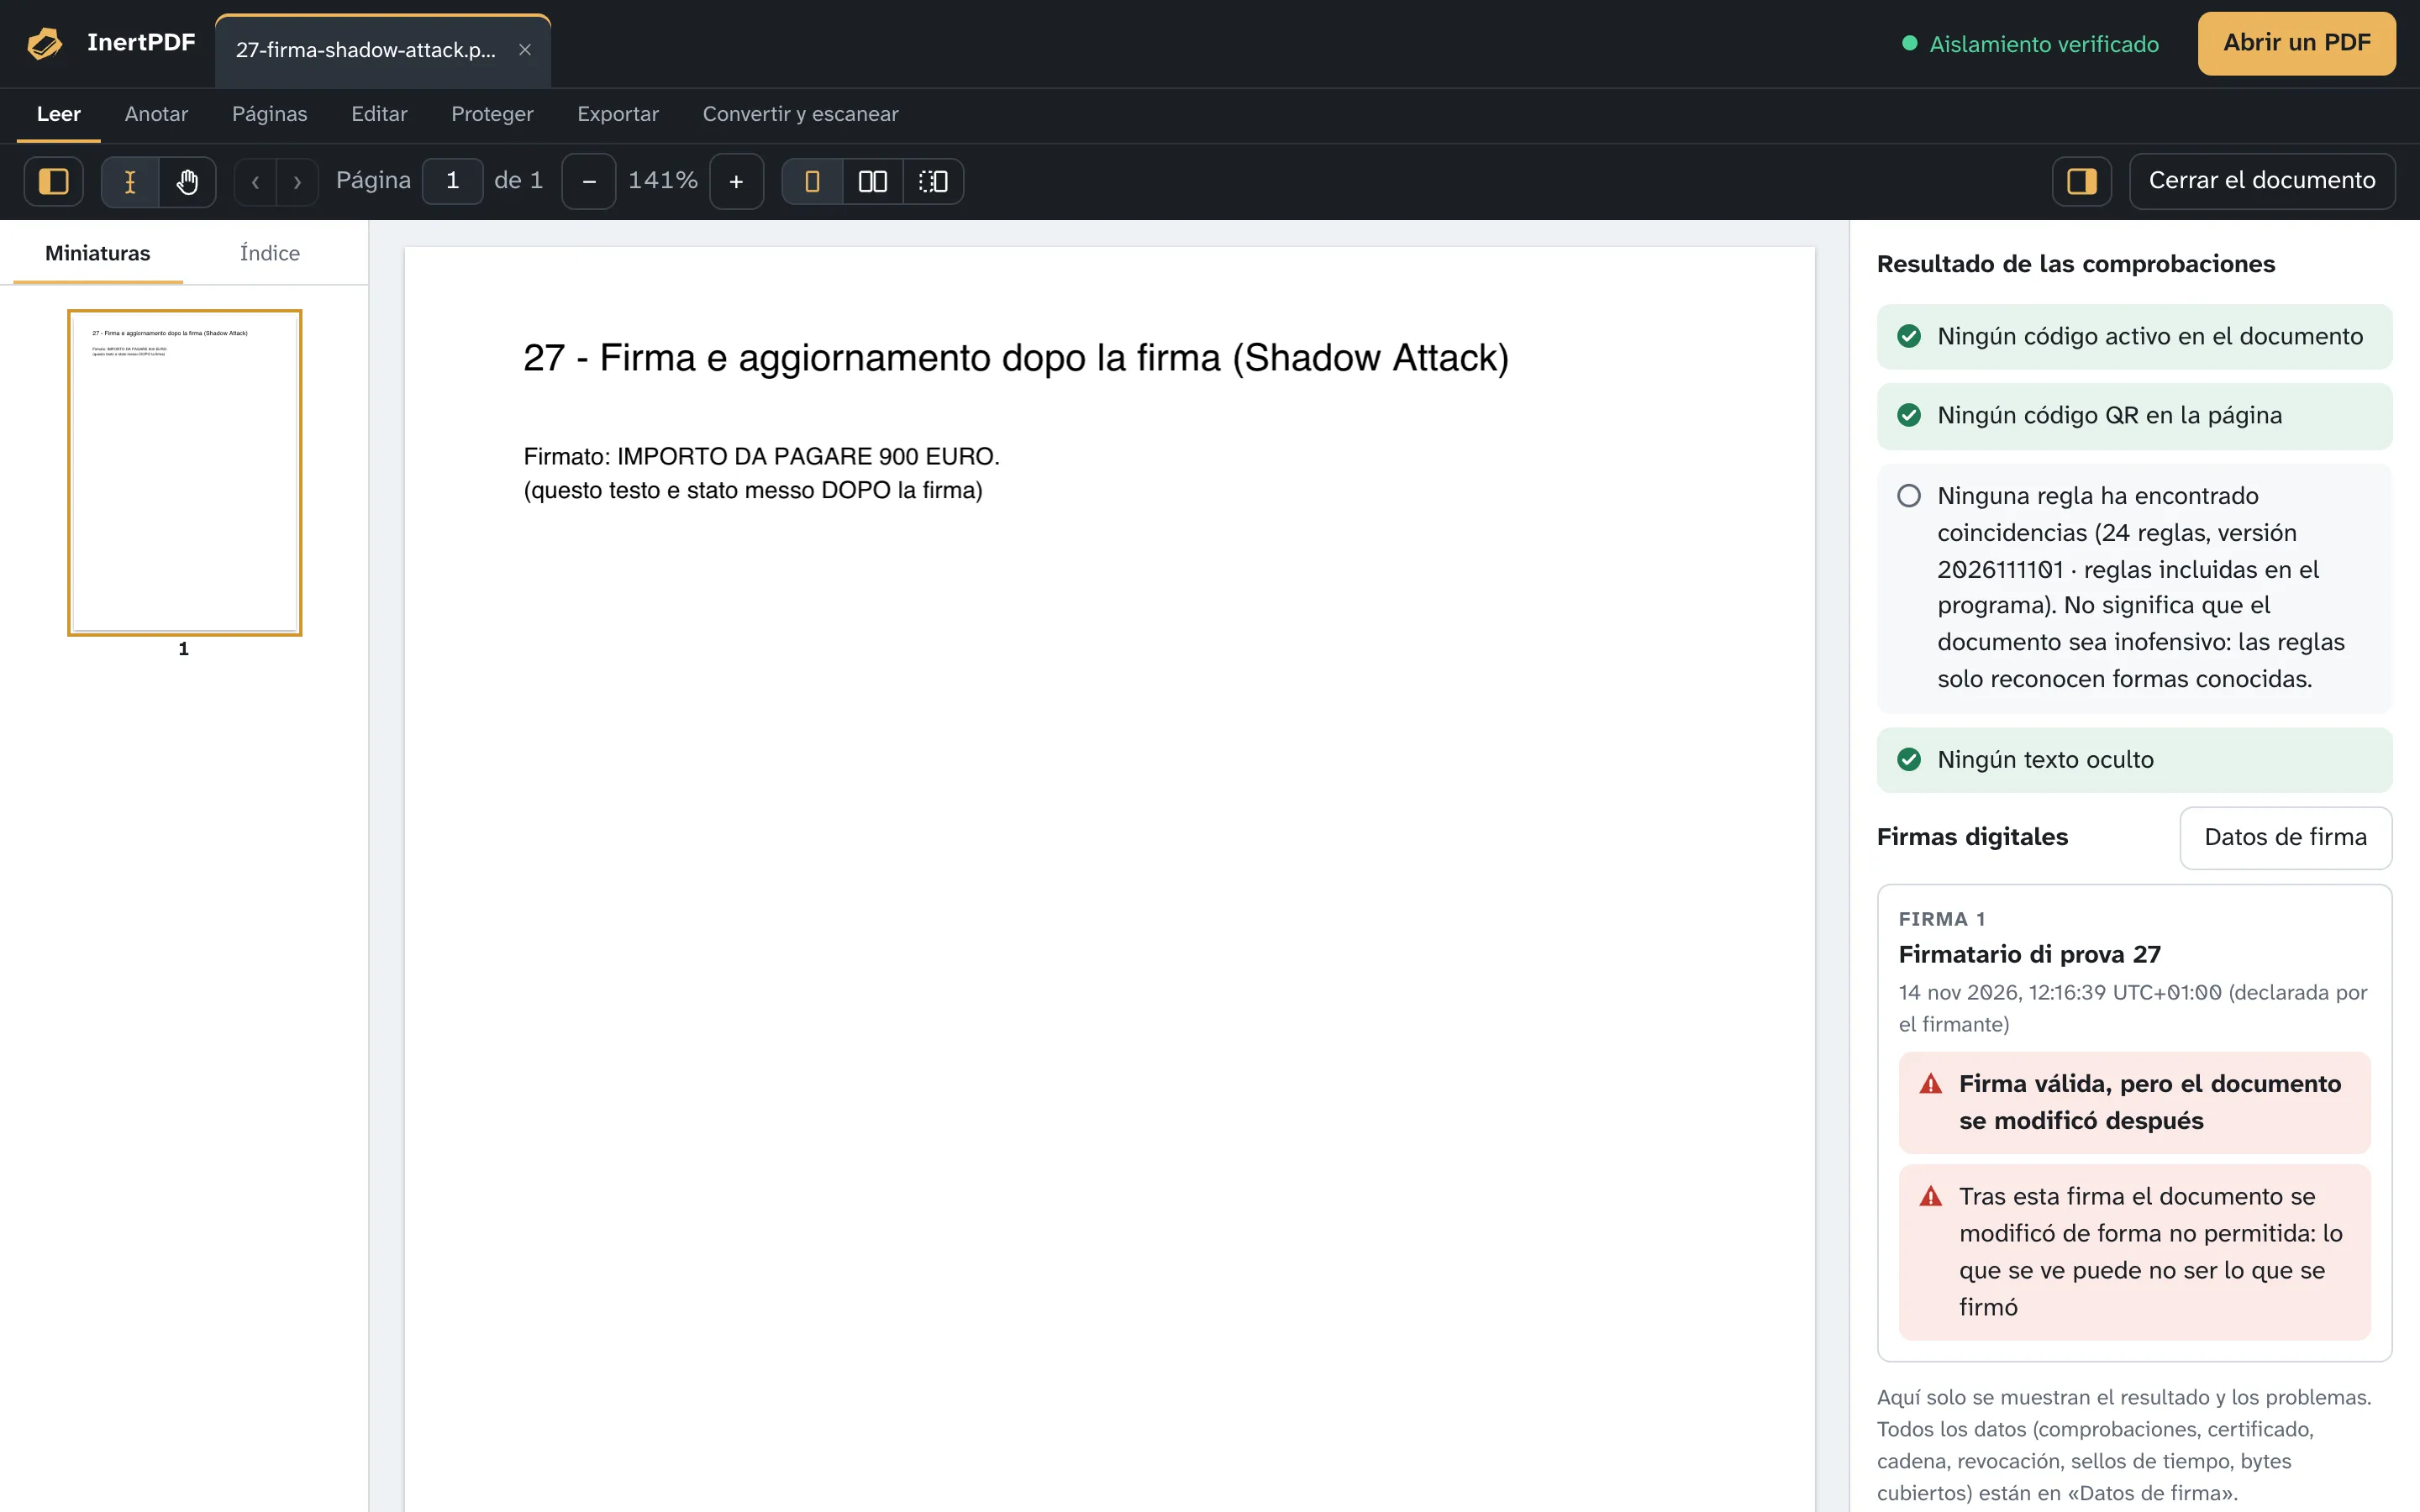
Después de abrir: el examen completo
Sin retener la primera página, el programa sigue con los enlaces (con su destino real, que no se pueden abrir con un clic), los adjuntos (que se pueden guardar, nunca abiertos), las versiones guardadas en el archivo, las fuentes, las imágenes y la estructura. Busca también los trucos que muestran documentos distintos a programas distintos: objetos duplicados o fuera del índice, partes cifradas en un documento sin cifrar, texto copiado distinto del dibujado. Si encuentra texto enmascarado, aplica el OCR a las páginas afectadas, en tu ordenador, y compara lo que se ve con lo que declara el archivo. Todo puede ir a un informe de seguridad en PDF, la prueba escrita de la comprobación.
Cómo se dibujan las páginas
Las páginas las dibuja el propio programa, sin ejecutar nada del documento y sin conectarse a internet, a partir de la copia reescrita después de los controles: solo se ve lo que se ha examinado. Las fuentes incrustadas y las imágenes también las procesa el programa, en lugar de entregarlas al sistema. Cada página tiene un tiempo máximo: si el dibujo se bloquea, se interrumpe.
Cómo leer el resultado
Cada resultado lleva un icono y una palabra, no solo un color. Un resultado sin hallazgos significa «no se ha encontrado nada activo», no «seguro en términos absolutos». El informe de seguridad nunca declara «seguro» un documento: enumera lo que se ha encontrado, lo que no se ha ejecutado y los límites del examen.
El mismo archivo, otra vez
El programa reconoce un archivo ya abierto por su huella SHA-256. Si la última vez no hubo ningún hallazgo y ni el programa ni las reglas YARA han cambiado, se reutilizan los controles ya hechos; la firma se verifica siempre de nuevo. Un archivo con cualquier hallazgo se vuelve a controlar cada vez. El registro de archivos abiertos se queda en tu ordenador, se consulta desde Ventana → Registro de archivos abiertos y se vacía cuando quieras.
Documentos firmados y cambios
La firma cubre los bytes del documento tal como eran. Las anotaciones, los valores de los formularios y las propiedades del documento se guardan al final, como actualización incremental: los bytes firmados quedan idénticos, la firma sigue siendo válida y el resultado indica qué se añadió después. Los demás cambios (páginas, censura, marca de agua, reducción) reescriben el archivo, así que la copia guardada ya no lleva una firma válida, y el programa te lo avisa antes.
Límites del examen
- El examen busca lo que el formato PDF permite ocultar o activar; no juzga si el texto es verdadero o engañoso.
- Una firma válida dice quién firmó y que el contenido no ha cambiado, no que el documento sea inofensivo.
- Una imagen con la estructura correcta es una imagen real, no necesariamente una imagen inofensiva.
- Los códigos QR se buscan en las primeras 40 páginas y durante 30 segundos como máximo; la comparación con el OCR abarca 5 páginas como máximo. El resultado dice cuántas páginas se han mirado.
- Las partes cifradas de un documento no se descifran sin la contraseña: se señalan.
- Si una comprobación no se completa, el resultado lo dice: «no he podido mirar» no es «limpio».
Pruébalo gratis 5 días Cómo funciona el aislamiento Cómo puede usarse un PDF en un ciberataque